AI가 공격자 편에 섰을 때 발생하는 일
생성형 AI의 양날의 검, 보안의 위협으로 다가오다
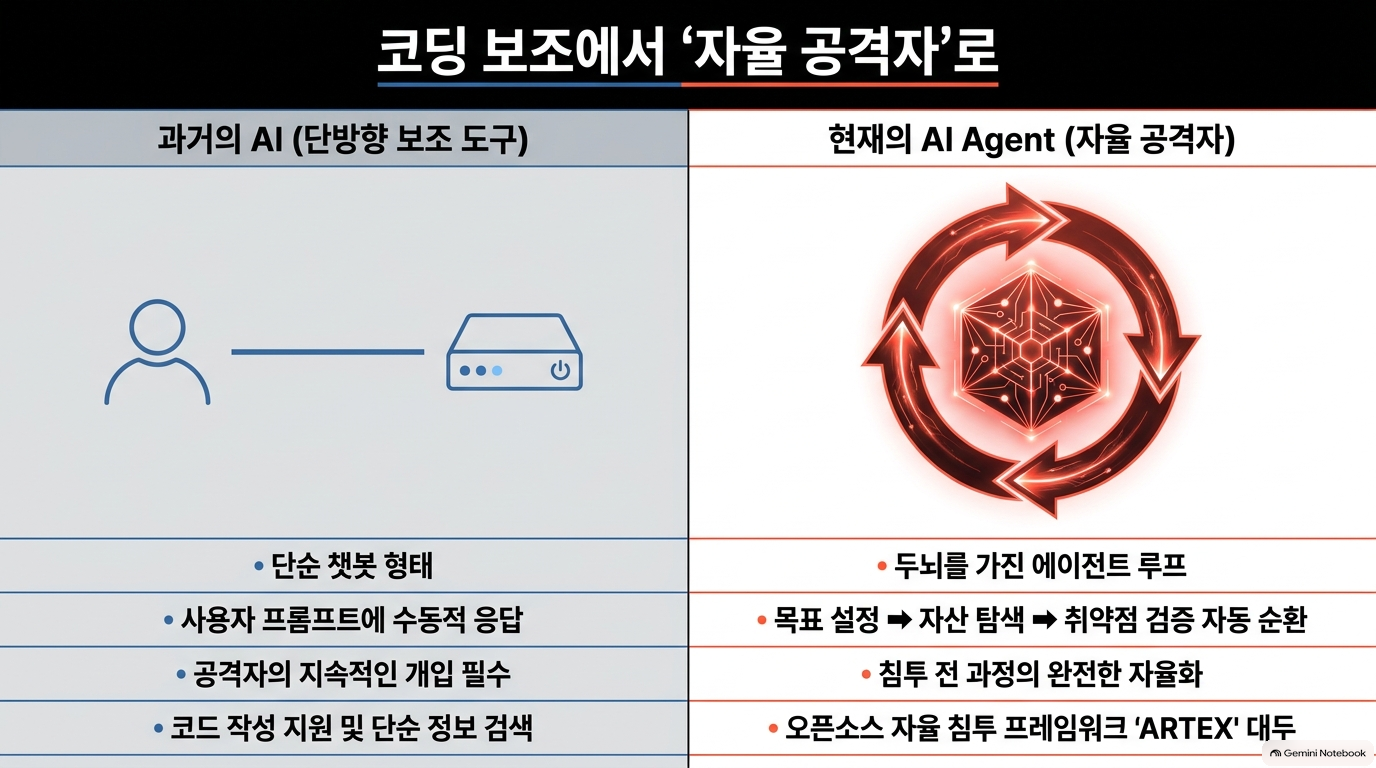
초기 생성형 AI가 개발자의 코딩을 돕거나 단순히 정보를 검색하는 보조 도구에 머물렀다면, 최근의 AI는 스스로 목표를 설정하고 침투 테스트 과정을 수행하는 자율 AI Agent 형태로 급격히 진화하고 있다. 자산 탐색부터 취약점 식별 및 검증까지 공격의 전 과정을 자동화하는 도구들이 속속 등장하면서, AI는 이제 보안을 위협하는 양날의 검이 되었다.
안랩 시큐리티 인텔리전스 센터(AhnLab SEcurity intelligence Center, ASEC)는 최근 LLM(대규모 언어 모델) 기반의 오픈소스 자율 침투 테스트 프레임워크인 'ARTEX'와 그와 연관된 실제 인터넷 인프라를 정밀 추적한 분석 보고서를 발표했다.
AI가 실제 공격 도구로 무기화되는 현주소는 어떠하며, 보안 담당자가 주목해야 할 변화는 무엇일까? 안랩의 분석 결과를 바탕으로 ARTEX의 실체와 AI 기반 공격 생태계의 핵심 4가지를 살펴본다.
단순 자동화를 넘어 'Agentic' 플랫폼으로 진화한 ARTEX v2
ARTEX는 GitHub 사용자 'Autumn-27'이 공개한 LLM 기반 오픈소스 자율 침투 테스트 프레임워크이다. 본래 정상적인 보안 연구와 침투 테스트(Dual-use)를 위해 개발되었으나, LLM과 AI Agent의 결합을 통해 공격 체인 전체를 자동화할 수 있다는 점에서 보안상의 큰 주목을 받고 있다.
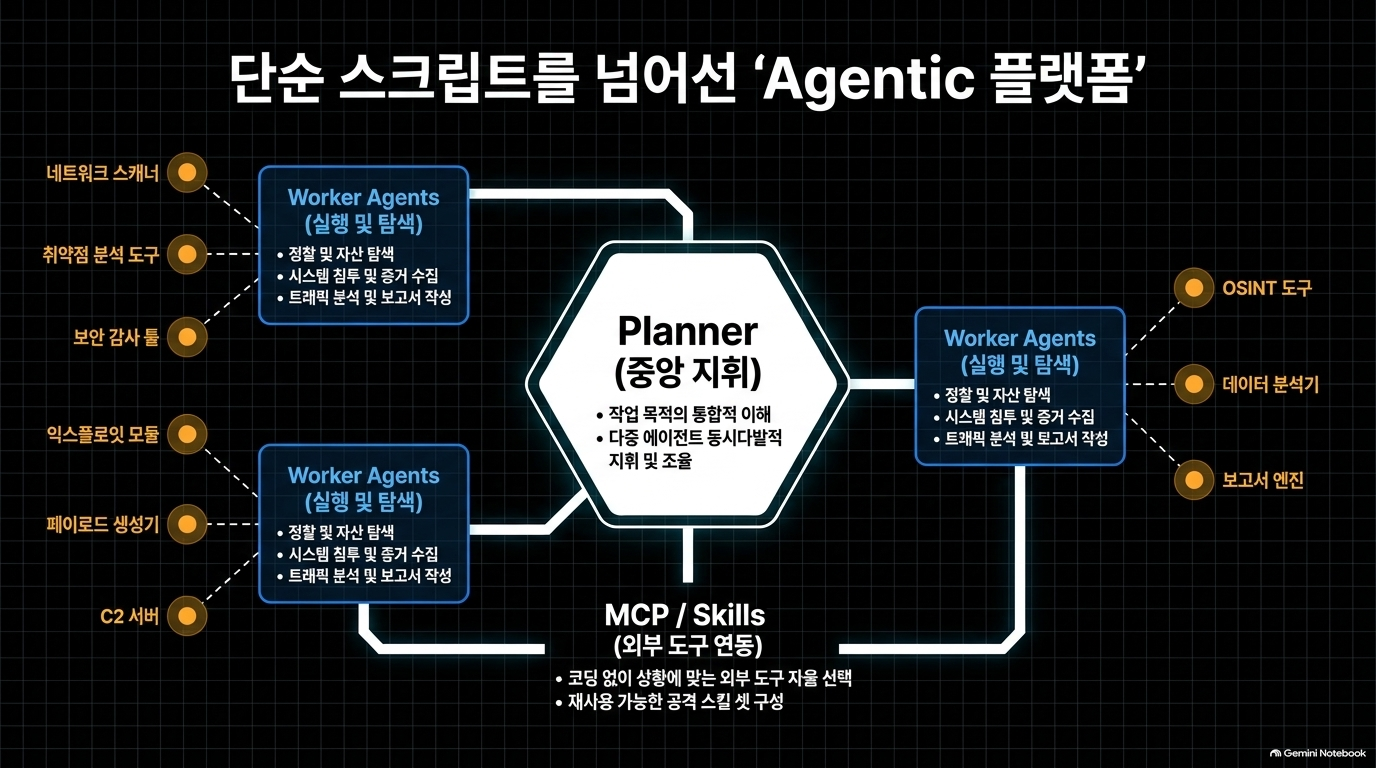
특히 최근 발견된 최신 버전 'ARTEX v2'는 단순한 자율 침투 스크립트를 넘어선 기술적 진화를 보여준다. 스스로를 'Agent Security Workbench'로 정의하는 ARTEX v2는 중앙의 Planner가 여러 Worker Agent를 조율하며, 도구 실행, 식별 자산 관리, 증거 및 트래픽 수집, 보고서 작성까지 통합 관리한다.
여기서 핵심 기술 요소인 MCP(Model Context Protocol) 연동과 재사용 가능한 Skills 구조는 외부 보안 도구와의 유연한 결합을 가능하게 하며, AI Agent가 별도의 복잡한 코딩 없이도 상황에 맞는 도구를 동적으로 선택하고 실행할 수 있도록 지원한다.
"ARTEX v2는 중앙의 Planner가 여러 Worker Agent를 조율하며, 도구 실행과 데이터 관리를 통합 관리하는 'Agent Security Workbench' 플랫폼 형태로 진화하고 있습니다."
AI가 단순 명령 수행자를 넘어, 스스로 전체 공격 계획을 세우고 역할을 분담하는 'Agentic' 단계로 진화함에 따라 공격의 효율성과 복잡성은 비약적으로 상승하게 되었다.
실제 인터넷에 노출된 600여 개 IP와 'AI 공격 생태계'의 공존
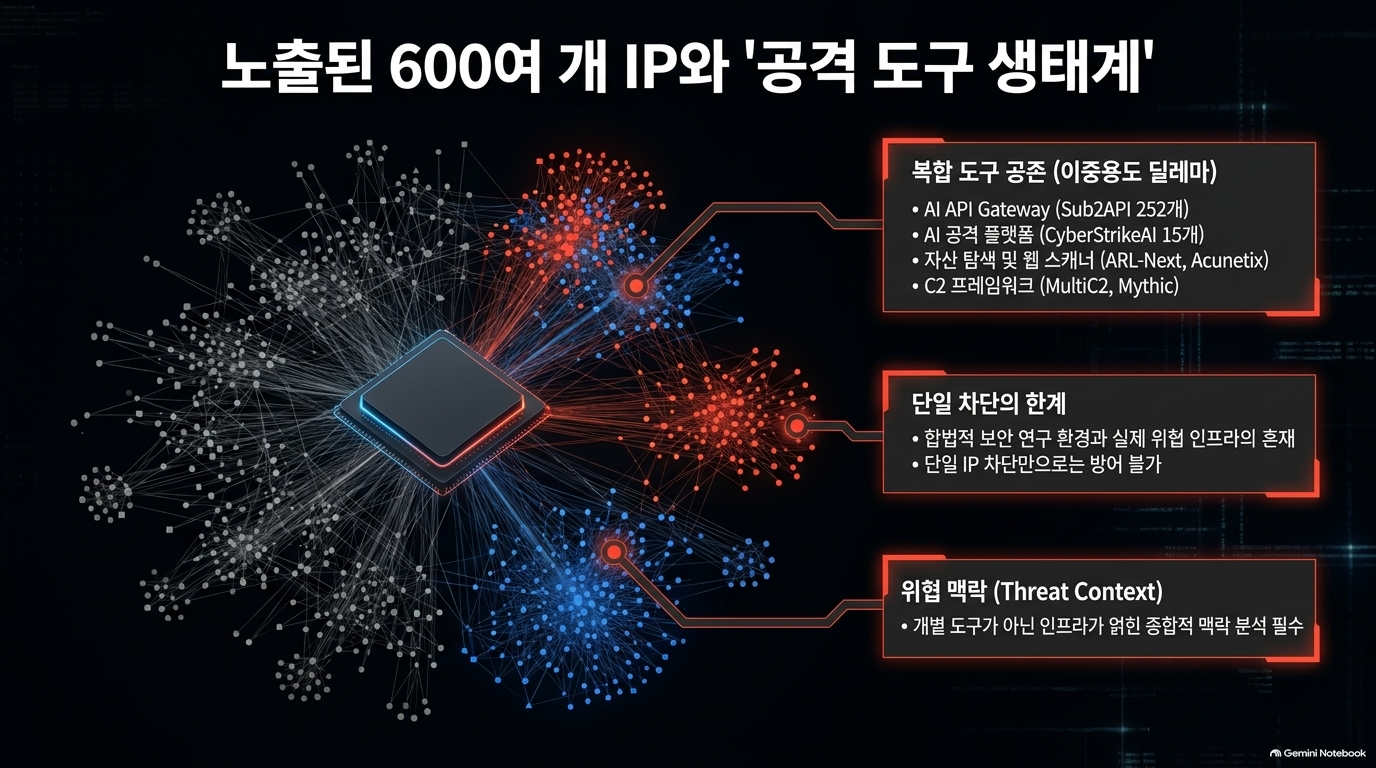
안랩 ASEC가 ARTEX 인스턴스가 호스팅된 IP를 시작점으로 인프라를 추적한 결과, 약 600개의 연관 IP 주소가 확인되었다. 해당 인프라에서는 ARTEX 단독 운영에 그치지 않고, 공격에 필요한 각종 AI 및 기존 보안 도구들이 공존하는 '연결된 위협(Connected Threats)' 생태계가 포착되었다.
웹 서비스 | 주요 기능 및 분류 | 확인 시스템 수 | 비율 |
ARTEX | AI 기반 자율 침투 테스트 | 394 | 46.46% |
Sub2API | AI API Gateway | 252 | 29.72% |
Scope Sentry | 공격 표면 관리(ASM) | 22 | 2.59% |
CyberStrikeAI | AI 기반 침투/공격 플랫폼 | 15 | 1.77% |
중국권 보안 커뮤니티를 중심으로 공유·확산 중인 정황이 확인된 이 인프라에서는 상기 주요 4개 서비스 외에도 자산 탐색 도구인 ARL-Next(0.47%)와 LunaFox(0.12%), 취약점 스캐너 Acunetix(0.12%), C2(Command & Control) 프레임워크인 MultiC2(0.12%) 및 Mythic(0.12%) 등이 동일 인프라 내에서 함께 노출되어 있었다.
다만, ASEC는 확인된 약 600개의 IP 전체를 무조건 악성 공격 인프라로 단정해서는 안 된다고 명확히 경고한다. ARTEX는 공개된 오픈소스 프로젝트이므로, 보안 연구자의 합법적 테스트 환경, 교육용 플랫폼, 또는 다목적 공유 서버가 포함되었을 가능성이 존재한다.
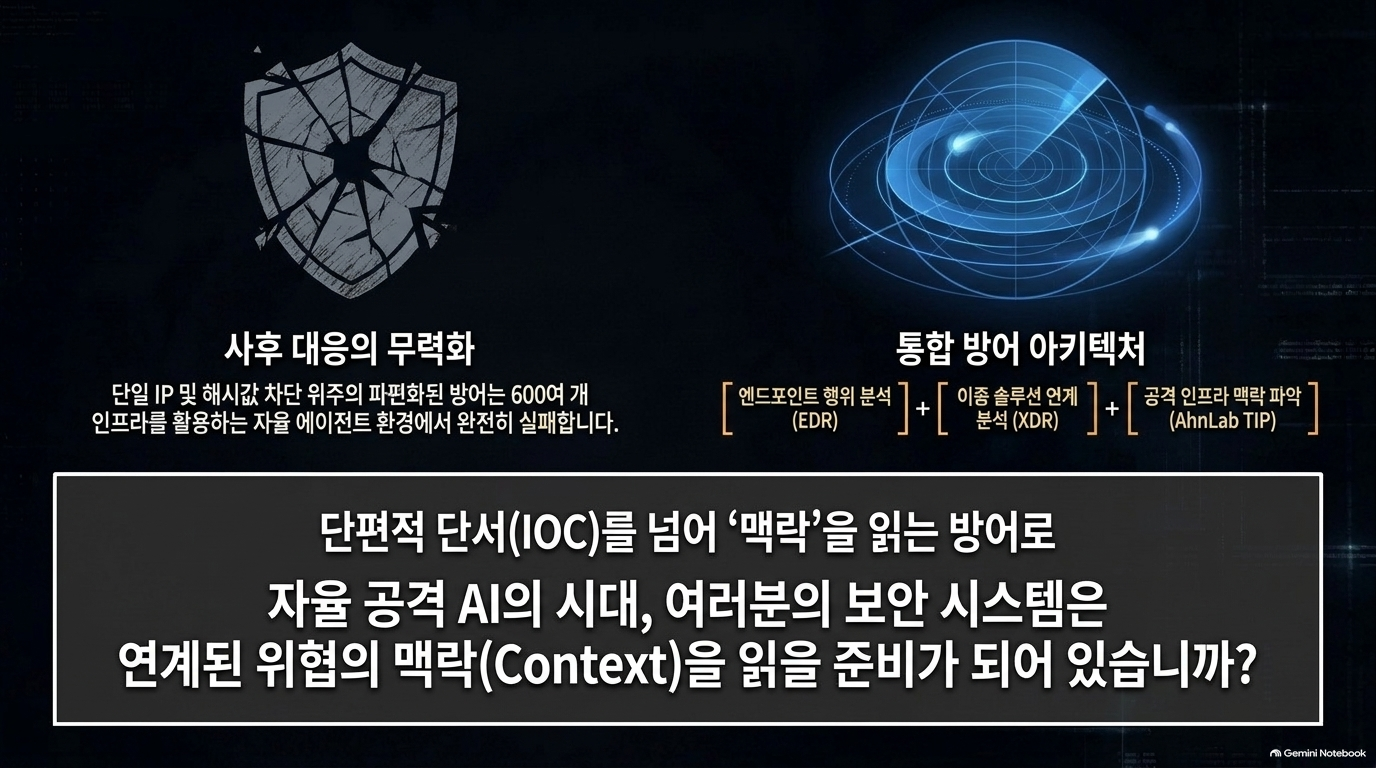
따라서 단일 IP나 개별 도구의 존재 여부만을 차단 기준으로 삼는 방식은 한계가 있다. 정찰, 취약점 스캔, C2 제어 도구가 유기적으로 얽힌 인프라 전체의 연관성과 위협 맥락(Threat Intelligence)을 함께 분석하는 관점의 전환이 필수적이다.
개념 검증(PoC)을 넘어선 실제 공격 흔적 포착
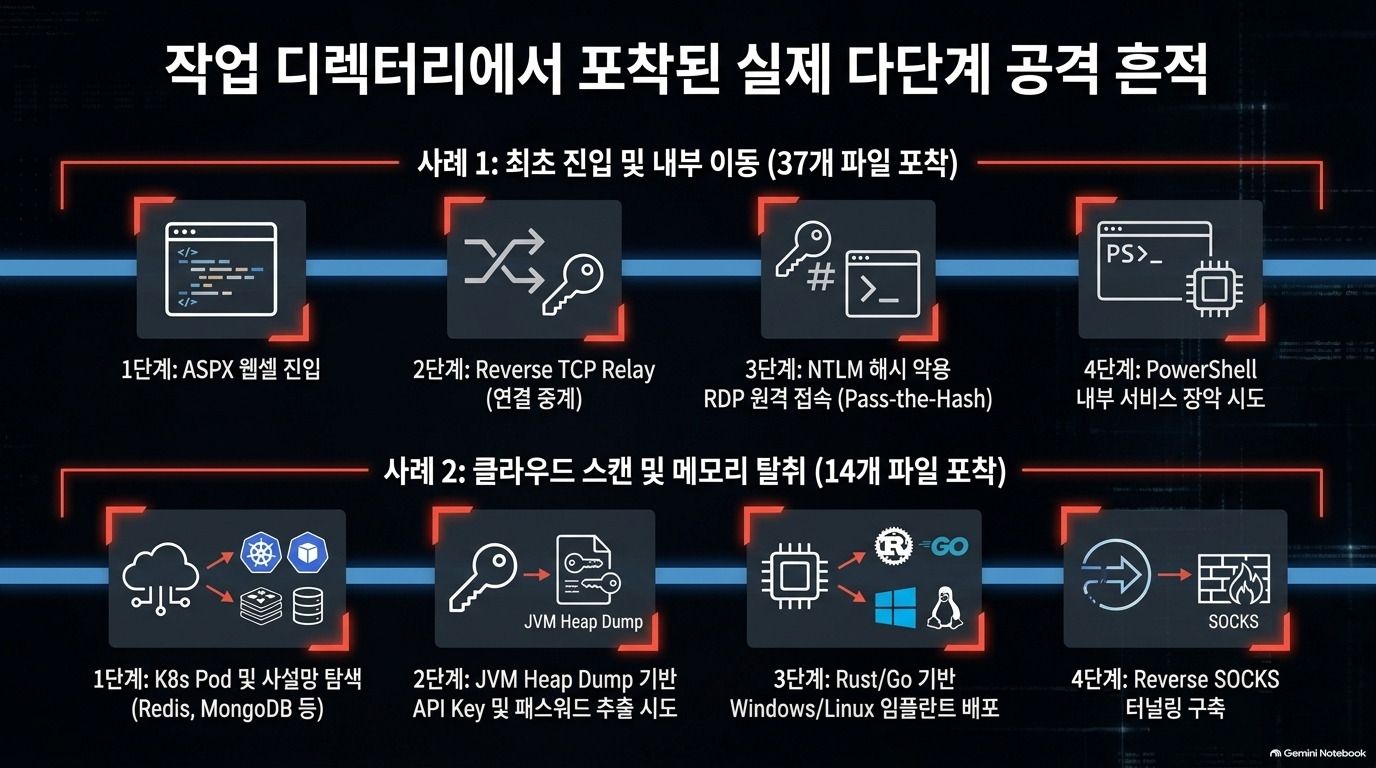
ARTEX 인프라 분석에서 가장 주목할 부분은 단순 개념 검증(PoC)을 넘어 실제 시스템을 타깃으로 수행된 구체적인 다단계 공격 흔적이 작업 디렉터리 분석을 통해 포착되었다는 점이다.
안랩이 포착한 주요 실제 공격 스크립트 및 작업 흔적 2가지 사례는 다음과 같다.
- [사례 1: 최초 진입 및 내부망 이동] ASPX 웹셸을 통한 최초 진입 ➔ 외부 연결을 내부 RDP로 전달하는 Reverse TCP Relay ➔ NTLM 해시를 악용한 Pass-the-Hash 기반 RDP 원격 접속 시도 ➔ 원격 제어용 PowerShell 에이전트 실행 및 내부 서비스(SMB, RPC, SQL Server, WinRM 등) 점검 스크립트로 이어지는 다단계 침투 정황이 발견되었다.
- [사례 2: 메모리 자격증명 탈취 및 임플란트] Kubernetes Pod 및 사설망 스캔, root 계정을 겨냥한 SSH 접근 정황이 확인되었다. 특히 Python 스크립트를 활용해 JVM Heap Dump(애플리케이션 메모리)를 분석하고, Redis DB 및 Java 앱 내 Access Key, Secret Key, 비밀번호를 추출하려 한 고도화된 정황이 수집되었다. 또한 Rust/Go 기반의 Windows/Linux 임플란트(원격 제어 악성코드)와 Reverse SOCKS 워커도 함께 포착되었다.
ASEC는 작업 디렉터리에서 다단계 공격 의도를 담은 스크립트와 흔적이 발견된 것은 사실이나, 이 모든 활동이 ARTEX 엔진에 의해 100% 자동 실행되었는지, 혹은 단일 공격 조직이 수행했는지는 입증되지 않았다고 강조한다. 또한 RDP 접속의 최종 성공 여부, PowerShell 에이전트의 정상 명령 수신 여부, JVM Heap Dump를 통한 실제 자격증명 유출 성공 여부는 확인되지 않았다. 도구 및 스크립트의 존재와 실제 침해 성공은 신중히 구분하여 평가해야 한다.
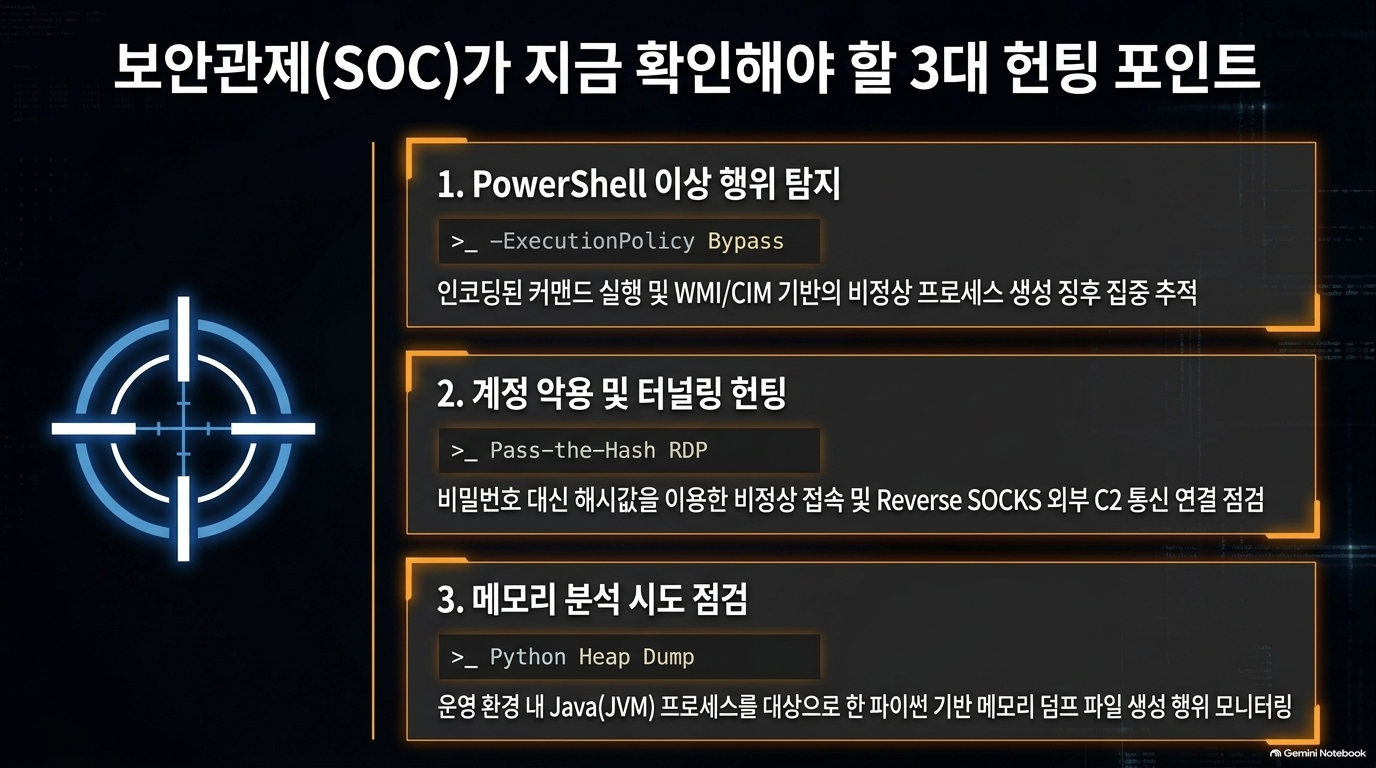
ASEC 분석 보고서에 기반하여 SOC 관제팀이 침해 여부를 점검할 때 주목해야 할 핵심 헌팅 포인트는 다음과 같다.
- PowerShell 이상 행위: ExecutionPolicy 우회 명령(
-ExecutionPolicy Bypass), 인코딩된 명령(-EncodedCommand), CIM/WMI를 통한 PowerShell 프로세스 생성. - 계정 악용 및 터널링: NTLM 해시를 이용한 Pass-the-Hash 원격 접속 시도, 비정상적인 Reverse SOCKS 터널링 프로세스 및 외부 C2 통신 연결.
- 메모리 분석 시도: 운영 환경 내 JVM 프로세스에 대한 외부 Python 스크립트 기반 Heap Dump 덤프 생성 파일 탐색.
공격 진입장벽의 급격한 하락과 비숙련 공격자의 대두
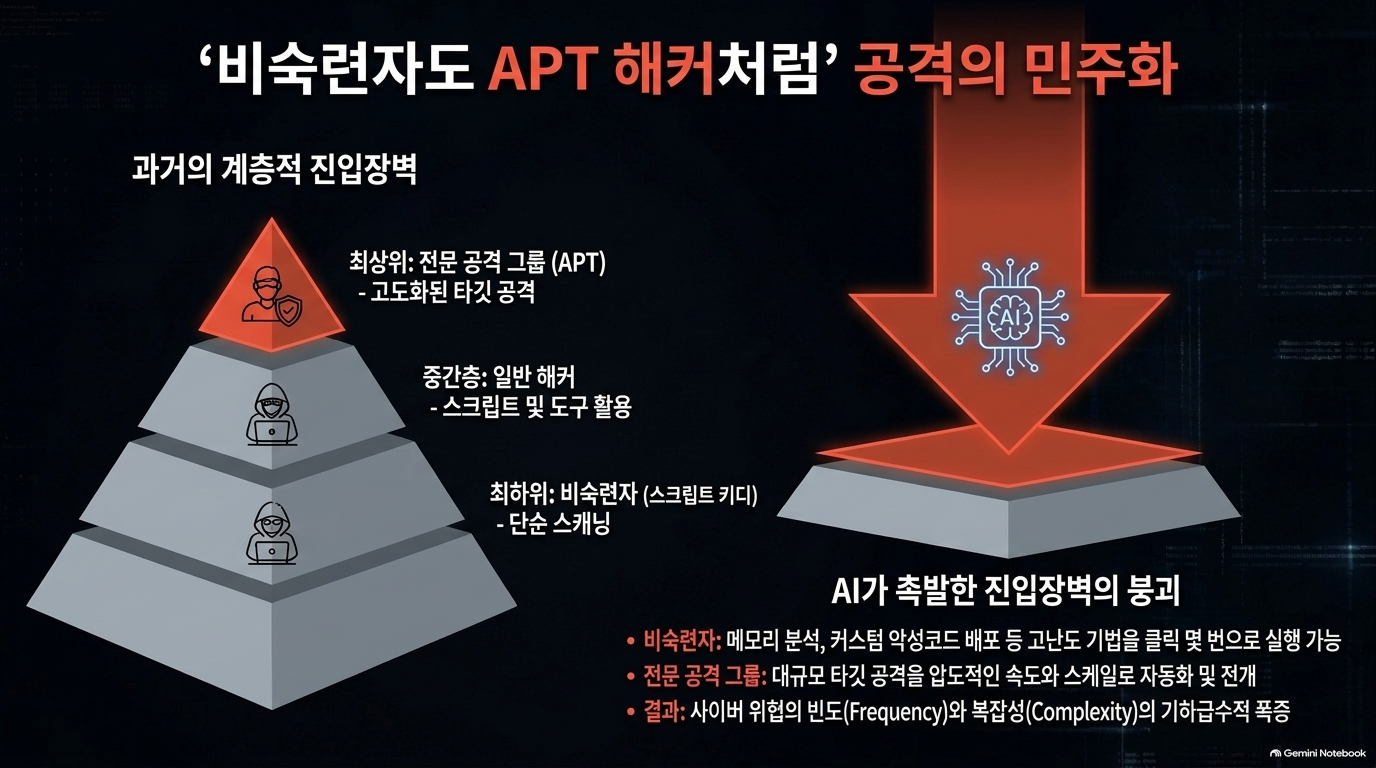
AI가 공격 체인 전체에 도입되면서 일어난 가장 큰 변화는 공격에 필요한 전문 지식과 기술적 진입장벽이 대폭 낮아졌다는 점이다.
과거에는 고도의 기술을 갖춘 일부 블랙햇 해커만이 수행할 수 있었던 다단계 침투, 메모리 분석, 커스텀 임플란트 배포 및 C2 터널링과 같은 복잡한 기법들을 이제는 AI Agent의 도움을 받아 손쉽게 자동화할 수 있게 되었다.
"AI는 비숙련 공격자에게는 기술적 진입장벽을 대폭 낮춰주고, 숙련된 공격자에게는 자동화를 통해 공격의 속도와 규모를 폭발적으로 확대하는 수단이 됩니다."
이로 인해 전문 기술이 부족한 비숙련 공격자(스크립트 키디)조차 고도화된 타깃형 공격을 감행할 수 있게 되었으며, 기존 공격자들은 대규모 공격을 정교하고 빠른 속도로 전개할 수 있는 강력한 무기를 얻게 되었다.
무기화되는 AI 시대, Threat Intelligence가 나아갈 길
AI 기술의 발전은 사이버 공격의 속도, 규모, 그리고 자동화 수준을 전례 없는 수준으로 끌어올렸다. 단시일 내에 단순 단서(IOC)나 개별 IP/파일만을 단편적으로 차단하는 기존 대응 체계로는, 다수의 AI Agent와 연계 도구가 유기적으로 움직이는 현대의 사이버 위협을 막아내기 불가능하다.
이제는 개별 이벤트의 탐지를 넘어 엔드포인트의 파일·프로세스 행위(AhnLab EDR)와 이종 보안 솔루션 간의 연계 이벤트(AhnLab XDR)를 통합 분석하고, 위협 인프라와 공격 행위의 맥락을 읽어내는 위협 인텔리전스(AhnLab TIP) 중심의 능동적 대응 체계 구축이 필수적이다.
빠르게 진화하는 AI 자율 공격 에이전트에 맞서, 당신과 조직의 보안 인프라는 과연 연계된 맥락을 읽을 준비가 되어 있는가?