챗GPT 쓰려고 PC 2대 쓰던 시절은 끝났다

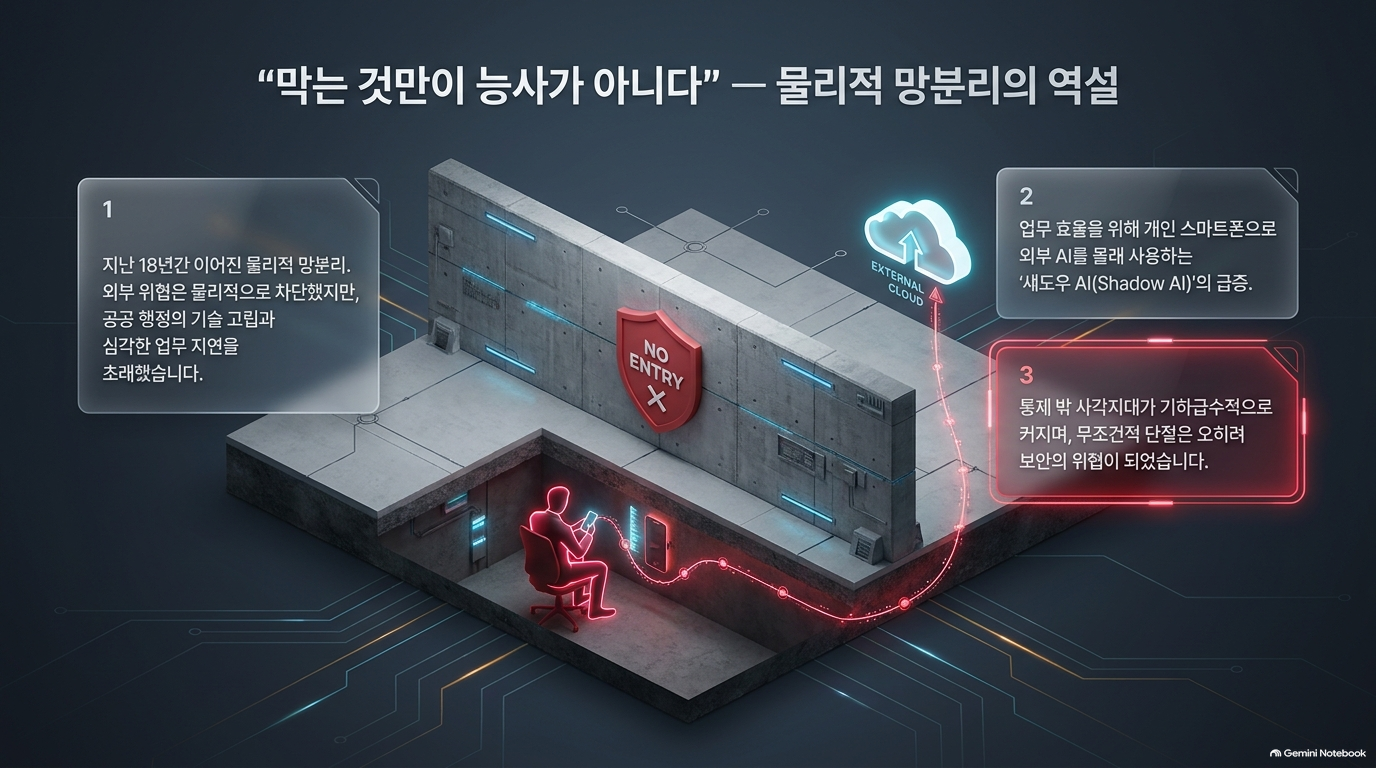
지난 18여 년간 대한민국 공공 부문의 사이버 보안은 업무망과 인터넷망을 완전히 차단하는 '물리적 망분리' 체계가 지배해 왔다. 외부 위협을 원천 차단한다는 취지였지만, 이는 공공 부문의 기술적 고립과 극심한 업무 생산성 저하를 초래했다.
특히 생성형 AI와 클라우드 서비스가 일상화되면서, 직원들이 업무 효율을 높이기 위해 개인 단말기로 생성형 AI를 몰래 사용하는 '섀도우 AI(Shadow AI)' 현상까지 발생했다. 보안 통제의 사각지대가 오히려 확대되는 역설에 직면한 것이다.
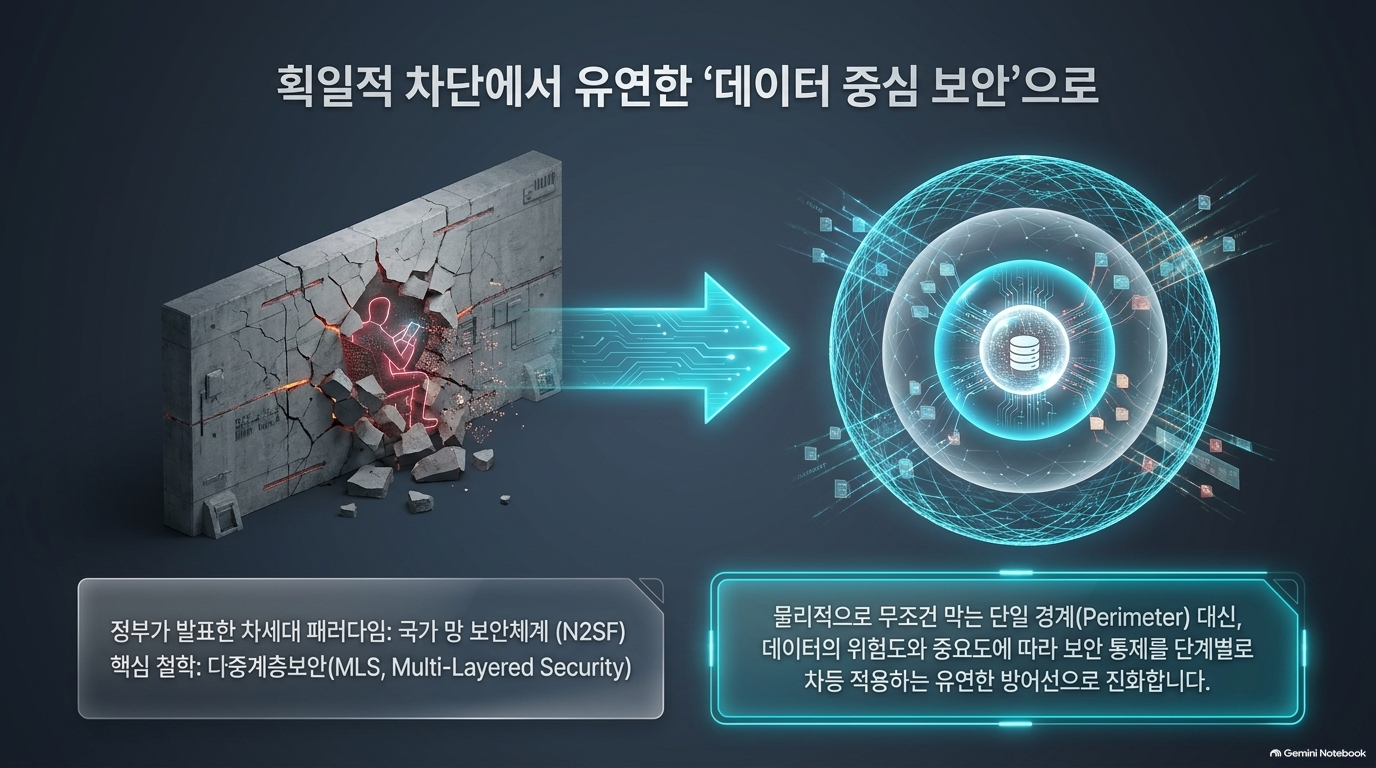
이러한 한계를 극복하기 위해 정부는 획일적 망분리에서 벗어나 데이터의 중요도와 위험도에 따라 보안 수준을 차등 적용하는 '국가 망 보안체계(N2SF, National Network Security Framework)'로의 대전환을 선언했다. 대한민국 공공 IT 및 보안 생태계의 판도를 바꿀 N2SF의 가장 파격적인 5가지 핵심 변화를 정리해 드린다.
"막는 것만이 답이 아니다" : 물리적 망분리의 한계와 섀도우 AI의 역설
기존 경계 중심 보안 정책은 인터넷과 업무망을 차단하는 데 중점을 두었다. 하지만 클라우드(SaaS) 기반 협업 도구의 확산과 챗GPT(ChatGPT) 등 생성형 AI의 급격한 발전으로 기존 망분리 환경은 거대한 장벽이 되었다. 업무망 내에서는 AI와 인터넷 접근이 불가능해 기술 도입이 지연되고 행정 효율성이 크게 떨어지는 문제가 발생했다.
결국 직원들은 업무 처리를 위해 비공식적으로 개인 단말을 활용해 AI 서비스를 이용하는 '섀도우 AI'에 의존하게 되었다. 기관은 망을 차단해 보안을 지켰다고 믿었지만, 실제로는 통제 바깥에서 무분별한 AI 사용과 데이터 접촉이 이뤄지고 있었던 셈이다.
정부는 '무조건적 차단'이 더 이상 실질적인 보안을 담보하지 못한다는 점을 인식하고, '유연한 데이터 중심 보안'으로 정책 기조를 선회했다.
"국가 망 보안체계로의 전환은 보안 산업계에 새로운 기회가 될 수 있다. 이번 지원사업으로 국가 망 보안 정책에 대한 현장의 이해를 높이고, 보안 신기술을 실제 업무환경에 안착시킬 수 있도록 적극 지원하겠다." — 이용필 KISA 디지털위협예방본부장
모든 데이터를 똑같이 다루지 않는다: C/S/O 등급 분류 체계
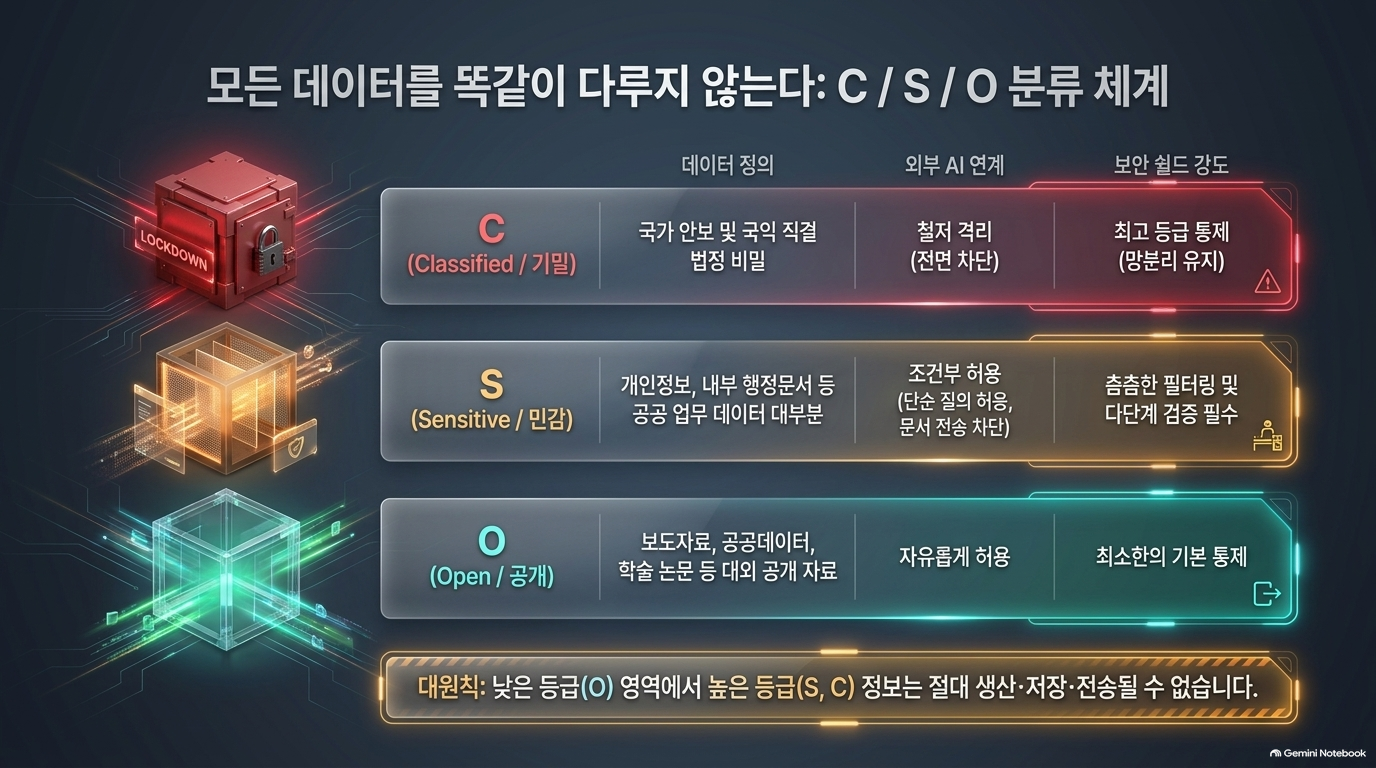
N2SF의 핵심 철학은 다중계층보안(MLS, Multi-Layered Security)이다. 단일한 경계로 모든 접속을 막는 대신, 정보 자산의 중요도에 따라 보안 통제를 다단계로 차등 적용한다. N2SF는 모든 업무 정보와 시스템을 기밀(C), 민감(S), 공개(O) 3개 등급으로 분류한다.
- C 등급 (Classified, 기밀): 유출 시 국가 안보, 국익, 국민 안전에 중대한 영향을 미치는 법정 비밀 및 국가 안보 자료이다.
- S 등급 (Sensitive, 민감): 개인정보, 내부 행정문서, 미공개 연구과제 평가서 등 유출 시 업무 수행이나 조직에 영향을 주는 비공개 정보이다. (공공기관 업무 정보의 대부분이 해당)
- O 등급 (Open, 공개): 보도자료, 공공데이터, 학술 논문 등 일반에 공개 가능하거나 공개된 정보이다.
C/S/O 등급별 외부 연계 및 AI 활용 원칙 비교
정보 등급 (C/S/O) | 정의 및 데이터 예시 | 외부 연계 및 AI 활용 원칙 |
C 등급 (Classified) | 국가 기밀, 외교·군사 작전 정보, 국가 안보 자료 | 원칙적 외부 연계 차단, 외부 AI 활용 불가 |
S 등급 (Sensitive) | 개인정보, 내부 행정문서, 인사·감사 자료, 예산 내역 | • 조건부 외부 연계 허용 |
O 등급 (Open) | 보도자료, 공개 통계, 공공데이터, 일반 공지사항 | 외부 시스템 연계 자유롭게 허용, 외부 AI 서비스 제한 없이 활용 가능 |
N2SF의 핵심 원칙 중 하나는 "O등급(공개) 영역에서 S등급(민감) 이상의 정보가 생산·저장·이동될 수 없다"는 것이다. 이는 외부 클라우드나 상용 AI(O등급 영역)에서 내부 행정문서(S등급)를 직접 작성·저장하거나 전송하는 행위를 엄격히 금지하여, 데이터의 무단 유출과 혼용을 기술적으로 차단하겠다는 의미이다.
업무 PC에서 챗GPT 접속 가능? : 정보서비스 모델이 연 업무 혁신
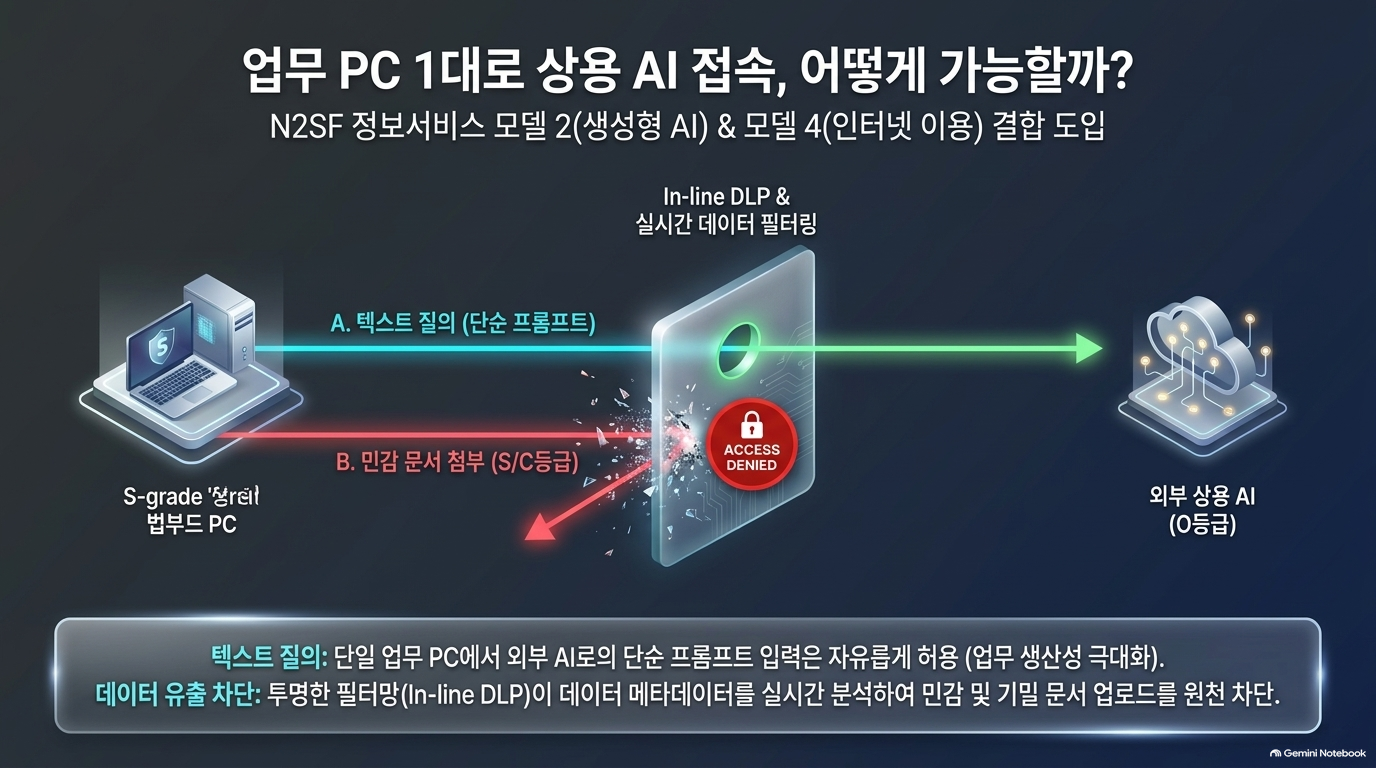
국가 망 보안체계 가이드라인이 제시하는 총 11가지 정보서비스 모델 중 가장 파격적인 대목은 바로 '모델 2(생성형 AI 활용)'와 '모델 4(업무 단말 인터넷 이용)'의 도입이다.
과거에는 인터넷을 이용하거나 AI를 활용하려면 별도의 인터넷용 PC로 자리를 옮겨야 했다. 하지만 N2SF 체계에서는 「위치(Domain)-주체(Subject)-객체(Object)」 분석 모델을 적용하여 단일 업무 PC에서도 보안성이 검증된 인프라를 통해 승인된 외부 AI 및 인터넷 서비스에 접속할 수 있다.
- 위치(Domain): 정보가 처리·저장되는 영역 (예: 기관 내부망 = S등급 영역)
- 주체(Subject): 접근하는 사용자 및 장치 (예: 공무원 업무 PC = S등급)
- 객체(Object): 이용 대상 서비스 (예: 외부 상용 AI = O등급)
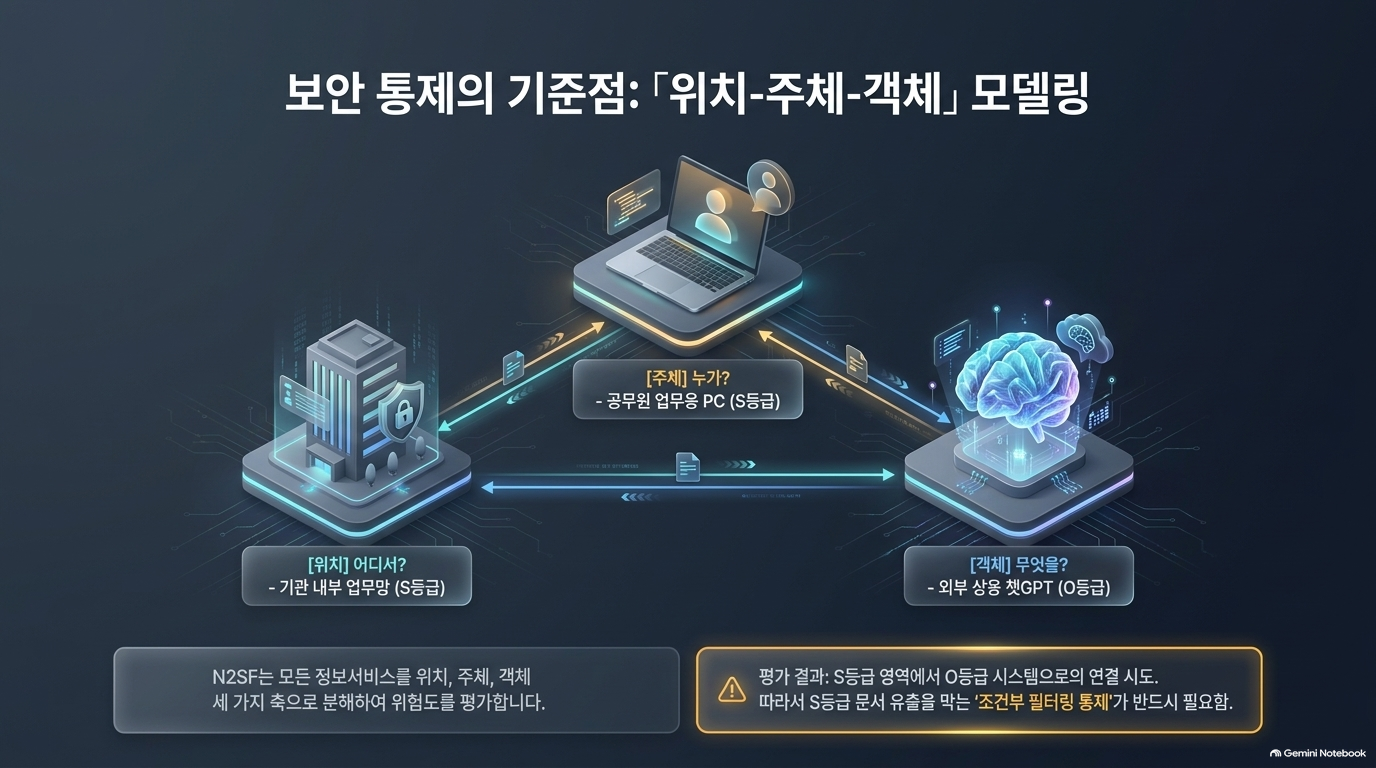
특히 S등급 업무 단말(Subject)에서 O등급 외부 AI(Object)로 접근할 때는 'S → O 정보 이동 위협'이 발생한다. 민감한 내부 행정 문서나 개인정보가 통제 없이 외부 상용 AI로 유출될 위험이 존재하기 때문이다. N2SF는 이러한 정보 이동 위협을 해결하기 위해 단순 텍스트 질의는 허용하되, 민감 파일 업로드나 S등급 데이터의 외부 전송 시도는 인라인(In-line) DLP 및 데이터 필터링 기술을 통해 실시간으로 차단하도록 설계되었다.
말뿐인 가이드라인이 아니다: 한국연구재단 97개 보안통제 성공기
N2SF는 단순한 이론에 그치지 않고 실제 현장에서 검증되고 있다. Science, Tech 분야 핵심 기관인 한국연구재단은 과학기술정보통신부와 KISA가 주관하는 총 45억 원 규모(6개 과제)의 '2026년 국가 망 보안체계 도입 지원사업'을 통해 성공적인 전환 사례를 만들어냈다.
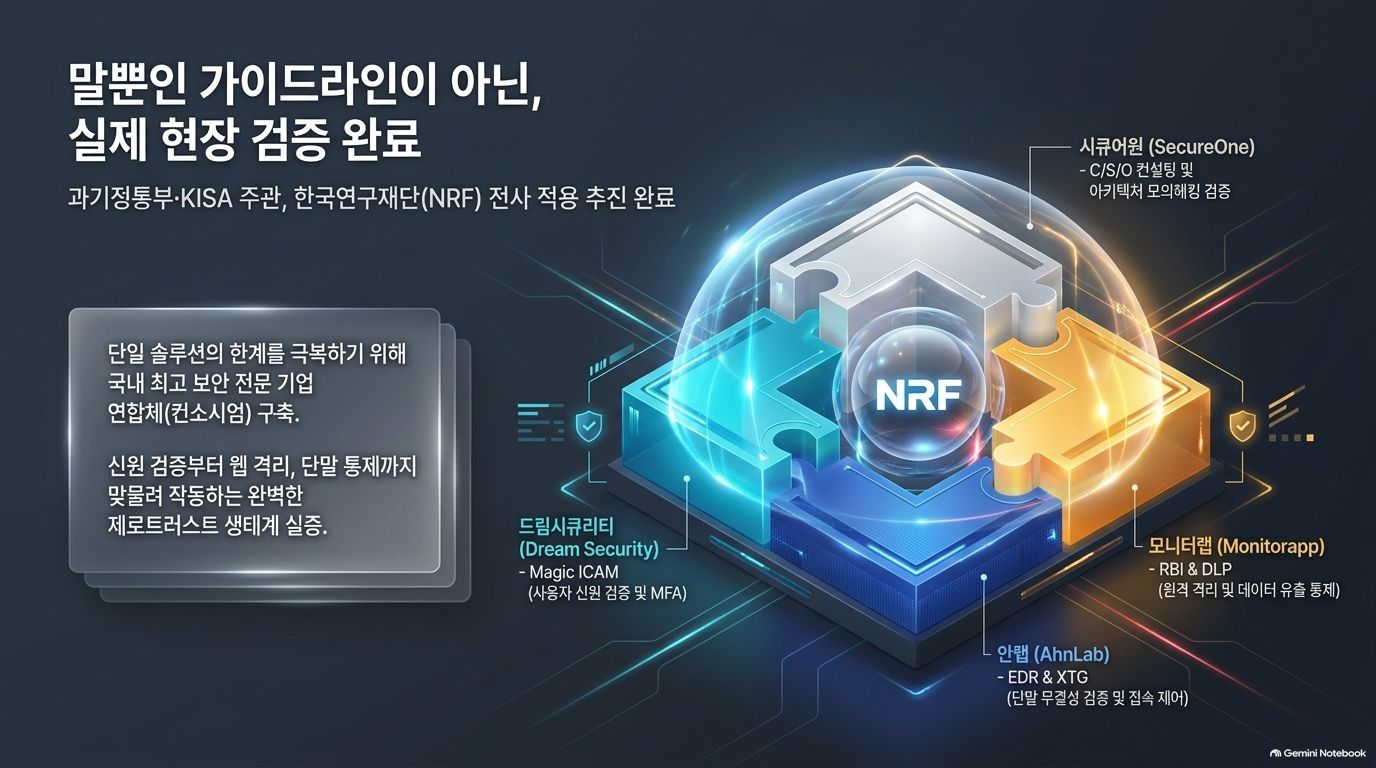
단일 솔루션으로 N2SF의 고도화된 보안 요구사항을 모두 충족하는 것은 불가능하기에, 안랩(AhnLab)을 주관사로 한 대표 '기술 연합체(Consortium)'가 구성되었다.
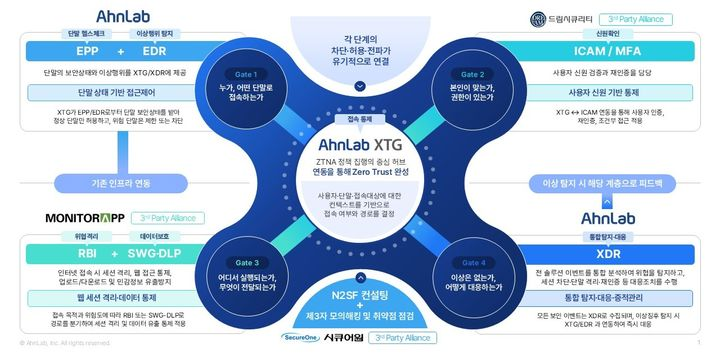
- 안랩 (AhnLab): EDR(엔드포인트 탐지·대응) 및 XTG(ZTNA 기반 차세대 방화벽)를 통한 단말 상태 실시간 검증 및 네트워크 접속 제어
- 모니터랩 (Monitorapp): RBI(원격 웹 격리) 및 DLP를 통한 외부 웹 콘텐츠 격리 실행 및 파일 유출 차단
- 드림시큐리티 (Dream Security): Magic ICAM을 통한 사용자 신원 검증, MFA(다중요소인증), SSO 및 세션 지속 재인증
- 시큐어원 (SecureOne): N2SF 보안 컨설팅, C/S/O 등급 체계 적절성 평가, 취약점 진단 및 제3자 모의해킹
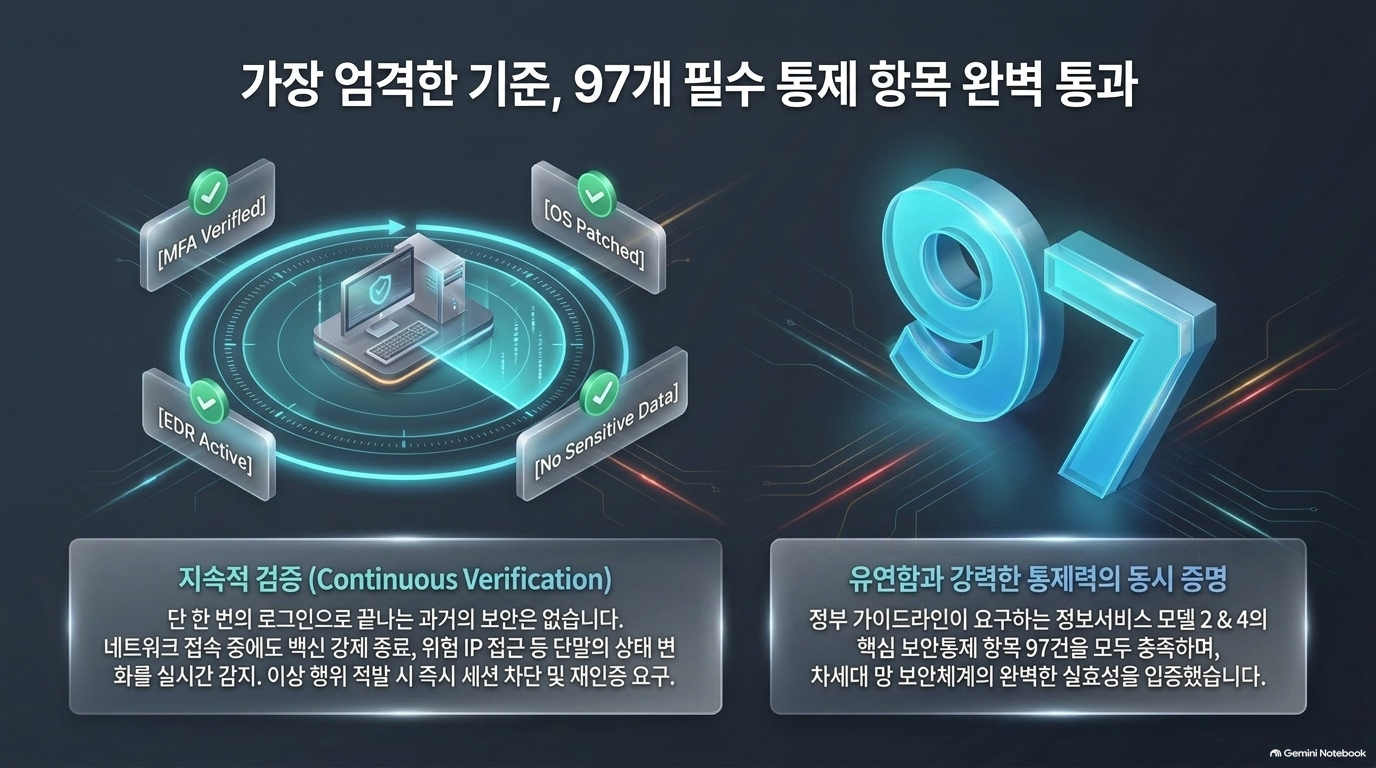
"한국연구재단 구축 사업은 업무 PC 교체 없이 단일 단말에서 생성형 AI(모델 2)와 인터넷(모델 4)을 안전하게 열어주었으며, 정부 가이드라인의 97개 필수 보안통제 항목을 완벽히 구현하여 적용 대상을 전사로 확대하고 있다." — 한국연구재단 N2SF 실증 프로젝트 성과 요약
이 실증을 통해 공공기관 직원들이 기존 PC 환경을 바꾸지 않고도 안전하게 최신 AI 플랫폼과 인터넷을 활용할 수 있음이 정량적으로 입증되었다.
성벽 대신 스마트 자물쇠: N2SF를 가능하게 한 3대 차세대 보안 기술
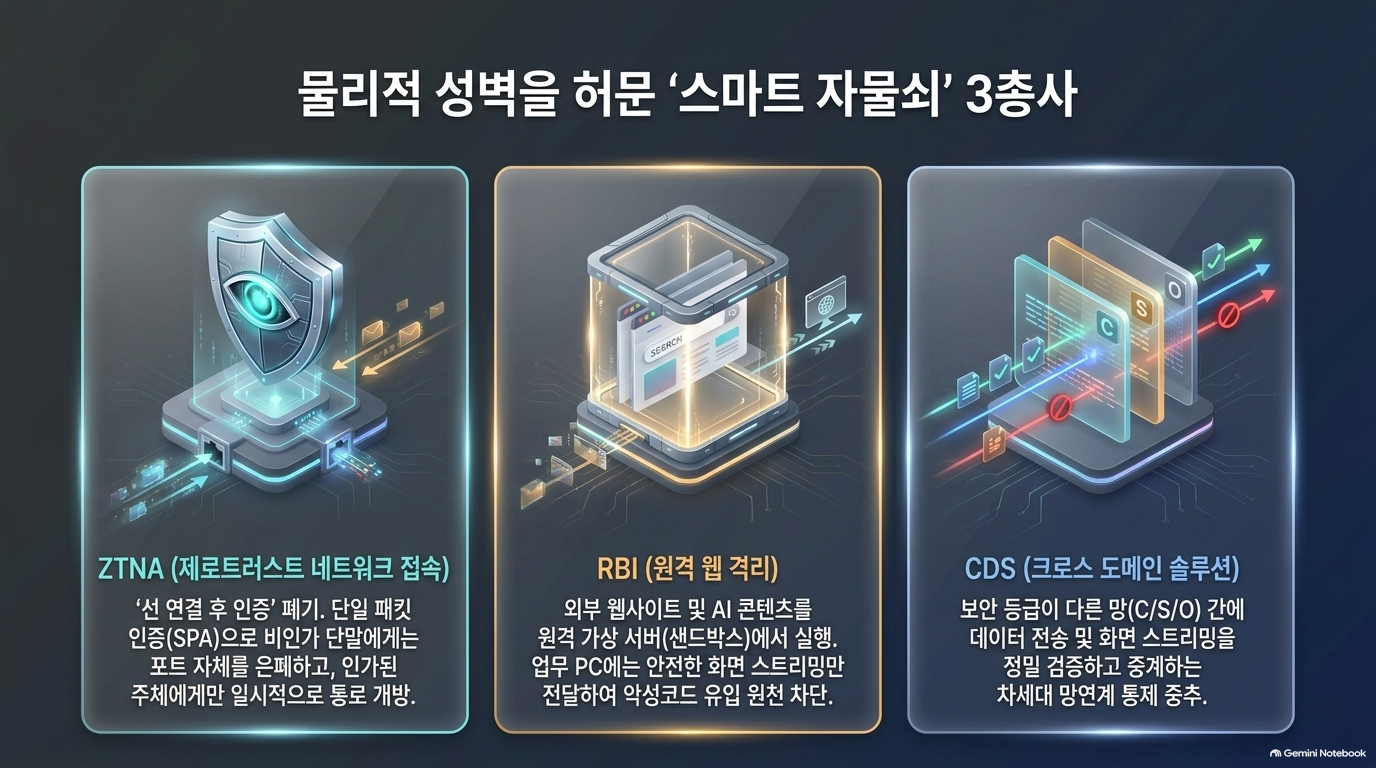
물리적 망분리라는 거대한 성벽을 허물 수 있었던 배경에는 N2SF를 기술적으로 뒷받침하는 3대 차세대 보안 솔루션이 존재한다.
- CDS (Cross Domain Solutions / 크로스 도메인 솔루션): 서로 다른 보안 등급(도메인) 간에 데이터를 안전하게 중계하는 기술이다. 화면 정보만 안전하게 전송하는 '접근 CDS'와 파일 및 데이터를 검증 후 전송하는 '전송 CDS', 다중 등급을 처리하는 'MLS CDS'로 나뉘어 데이터 이동을 정밀 통제한다.
- RBI (Remote Browser Isolation / 원격 웹 격리): 외부 웹 콘텐츠를 사용자 PC가 아닌 원격 샌드박스 서버에서 실행하고 안전하게 가공된 화면 스트리밍(비디오) 정보만 전달하는 기술이다. 특히 RBI는 N2SF 보안 가이드라인의 '모델 11(접근 CDS)'을 완벽히 구현하는 핵심 실현 기술로, 업무망과 인터넷망 간의 물리적 접속 없이 웹 콘텐츠를 안전하게 중계하여 악성코드 유입을 원천 차단한다.
- Zero Trust & ZTNA (SPA, 마이크로 세그멘테이션): '선 연결 후 인증' 방식의 기존 VPN을 대체한다. 단일 패킷 인증(SPA, Single Packet Authorization) 기술을 통해 인가되지 않은 사용자에게는 네트워크 포트 자체를 은폐하여 사전 정탐을 무력화한다. 접속 이후에도 사용자 신원과 단말 상태를 지속적으로 검증하며 최소 권한만 부여한다.
이 기술들이 결합함으로써 "아무것도 신뢰하지 않고, 지속적으로 검증하는(Never Trust, Always Verify)" 제로트러스트 환경이 공공망 내에 실현되었다.
국가 망 보안체계(N2SF)로의 대전환은 단순히 규제를 완화하는 조치가 아니다. 공공 사이버보안의 패러다임이 과거의 '정적·형식적 규제 준수(Compliance)' 중심에서 '동적·실질적 위험 관리(Risk Management)' 체계로 완전히 진화했음을 의미한다. 과거 공공기관이 "망이 떨어져 있는가"라는 형식적 규정 이행에 매달렸다면, 이제는 "데이터 자산의 위험을 실시간으로 식별하고 통제할 수 있는가"라는 본질적 보안 역량을 평가받게 된 것이다.
대한민국 공공 IT는 이제 강력한 데이터 안보 체계를 유지하면서도 생성형 AI와 클라우드라는 혁신 기술을 자유롭게 활용하는 '보안성'과 '업무 생산성'의 두 마리 토끼를 동시에 잡게 되었다.
새로운 보안 시대의 막이 오른 지금, 공공 및 IT 기업의 리더들에게 묻는다.
"언제까지 무조건 문을 잠그는 성벽에 안주할 것인가, 위험을 실시간으로 통제하며 혁신으로 나아갈 것인가?"