금고가 아니라 '외부 창구'가 뚫렸다

AI 해킹 공포 속 숨겨진 진짜 위기
2026년 10월, 국내 금융권이 인공지능(AI)을 악용한 고도화된 해킹 공격에 동시다발적으로 노출되며 전대미문의 보안 재난에 직면했다. 신한은행, KB국민은행, 하나은행, BNK부산은행 등 주요 시중·지방은행부터 예가람저축은행, 웰컴저축은행, 현대캐피탈에 이르기까지 고객 개인정보 유출 사고가 잇따랐다. 동시에 'Artex'와 같은 AI 기반 자동 침투 도구의 실체가 밝혀지면서 대중과 IT 업계는 깊은 공포와 혼란에 빠졌다.
그렇다면 정말로 AI가 금융권의 견고한 핵심 전산망(계정계)을 스스로 뚫어버린 것일까?
사이버 위협 분석가의 관점에서 이번 금융권 침해 사고를 복기해 보면 대중의 직관과는 사뭇 다른 '기술적 반전'이 존재한다. 이번 포스트에서는 최근 발생한 금융권 AI 해킹 사고의 실체부터 MATCHBOIL 악성코드의 진화, Dell 및 Rejetto HFS 취약점의 초고속 스피드전, 그리고 방치된 결함을 극복하기 위한 실질적인 방어 패러다임 전환까지 5가지 핵심 시사점을 명쾌하게 분석한다.
핵심 시사점 5가지
AI 해킹의 본질은 '마술'이 아닌 '허술한 웹·API 접점' 폭로
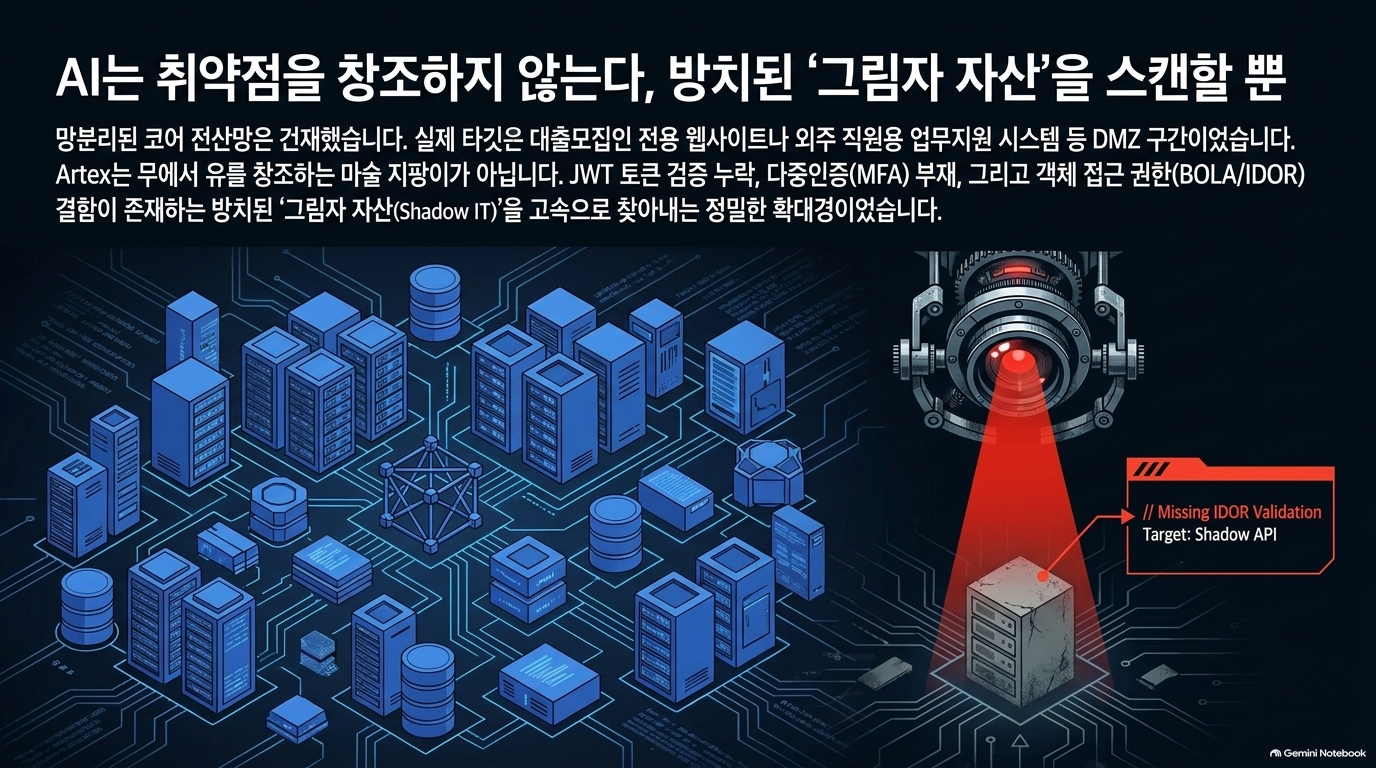
이번 금융권 해킹 사태에서 물리적 망분리가 적용된 핵심 계정계(코어 전산망)가 직접 침투당한 흔적은 찾아볼 수 없다. 실제 피해는 대출모집인 조회 서비스, 외주 개발 관리, 제휴 채널 등 인터넷 접점(DMZ)에 배치된 웹 및 API 서비스의 인증 우회와 파라미터 변조 결함(BOLA/IDOR)에서 비롯되었다.
실제 유출 피해 수치가 이를 증명한다. 신한은행은 모바일 대출모집인 조회 서비스의 보안 결함으로 약 2만 5,000건의 정보가 유출되어 정상혁 신한은행장이 긴급 사과문을 게재했다. 예가람저축은행 역시 약 4만 명의 주민등록번호와 계정 정보가 노출되었다. KB국민은행은 직원용 모바일 업무 지원 시스템 외부 접근으로 100여 건, 하나은행은 89건, BNK부산은행은 외주 개발인력 11명의 정보가 유출되었으며, 현대캐피탈은 주택대출 모집인 정보가 타격받았다.
공격자들이 악용한 오픈소스 AI 침투 프레임워크 'Artex'는 미지의 취약점을 연성하는 전지전능한 도구가 아니다. IP, 서브도메인, 포트를 무작위 스캐닝하여 관리 목록에서 누락된 '그림자 자산(Shadow IT)'을 식별하고, 서비스 지문(Fingerprinting) 분석과 API 인증 결함을 초고속으로 파고들었을 뿐이다.
"Artex는 존재하지 않는 취약점을 만들어낸 것이 아니라, 방치되어 있던 자산과 허술한 API 검증 결함을 고속으로 들춰내는 확대경 역할을 수행한 모의해킹 도구에 불과합니다."
결국 문제는 AI의 마술 같은 침투 능력이 아니라, 외부 창구 역할을 하는 DMZ 구간 API 아키텍처의 허술한 인가 검증과 기본 통제 부재였다.
해커들의 '위장술' 진화 — '일기장 앱' 표면과 'DeepSeek' 이면
러시아 연계 해킹 그룹 UAC-0099 및 텔레그램 계정 @YY520CN(고유 ID: 6634116390, 중국어권 디도스 및 방렛 호스팅 커뮤니티 '도그실드(Dogshield)' 운영진) 등의 활동을 추적하면 공격자들의 지능적인 위장술과 AI 활용 방식이 드러난다.
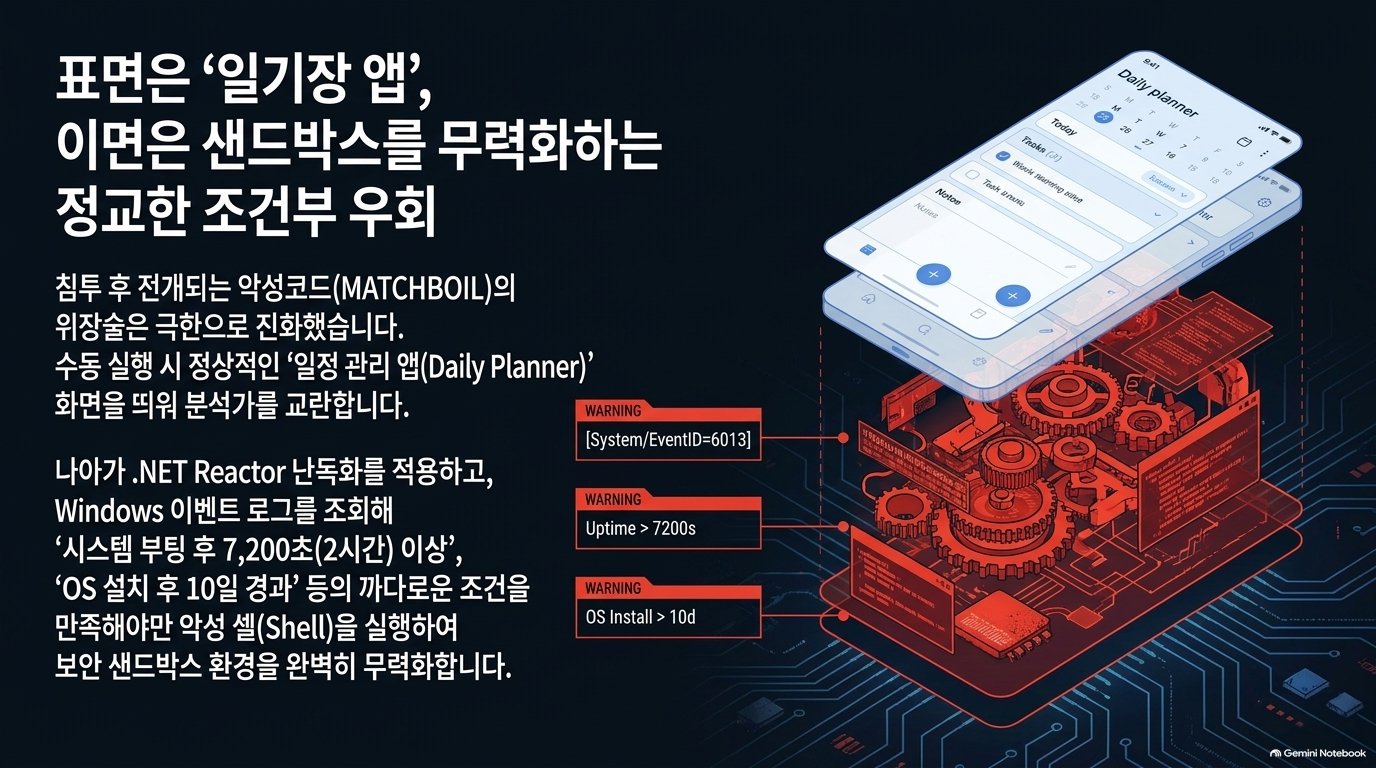
UAC-0099 그룹의 C# 다운로더 악성코드 'MATCHBOIL'은 탐지를 피하기 위해 실행 옵션별로 교란용 GUI를 작동시켰다. -auto 및 -plans 파라미터 없이 수동 실행될 경우 'Daily Planner(일정 관리 앱, 우유 섭취량 오타 포함)'나 2026년 2월 변종(-renew)의 'Regular Expression Explorer(정규식 검색 유틸리티)' 같은 가짜 화면을 띄웠다. 나아가 2026년 4월에는 DLL 로더 방식의 MATCHBOIL.V2로 전환하고 %LOCALAPPDATA%\SMTPClient 경로에 SMTPClientApplication.exe라는 정상 프로그램 명칭으로 위장하는 정교함을 보였다.
공격자들은 DeepSeek 같은 생성형 AI를 활용해 스크립트 자동화 및 HTTP 요청 변조 기술을 고도화하는 한편, 방어자의 분석 환경을 피하기 위해 다음과 같은 다단계 샌드박스 우회 기법을 가동했다.
- 디버거 탐지:
.NET내Debugger.IsAttached속성을 확인하여 동적 분석 환경 차단 - Windows 이벤트 로그(Event ID 6013) 조회:
EventLogReader를 통해 시스템 부팅 후 가동 시간(Uptime)이 2시간(7,200초) 이상인 로그 기록이 최소 3개 이상 존재하는지 검증 - OS 설치 일자 검증: OS 최초 설치 날짜가 악성코드 실행일 기준 10일 이상 지났는지 확인 후 조건 미달 시 즉시 종료
취약점 탐색부터 연쇄 공격까지, 초고속 '자동화 스피드전'
AI 모델의 발전은 방어자뿐만 아니라 공격자에게도 취약점 발굴과 공격 실행 사이의 시차를 대폭 줄여주는 무기가 되었다.
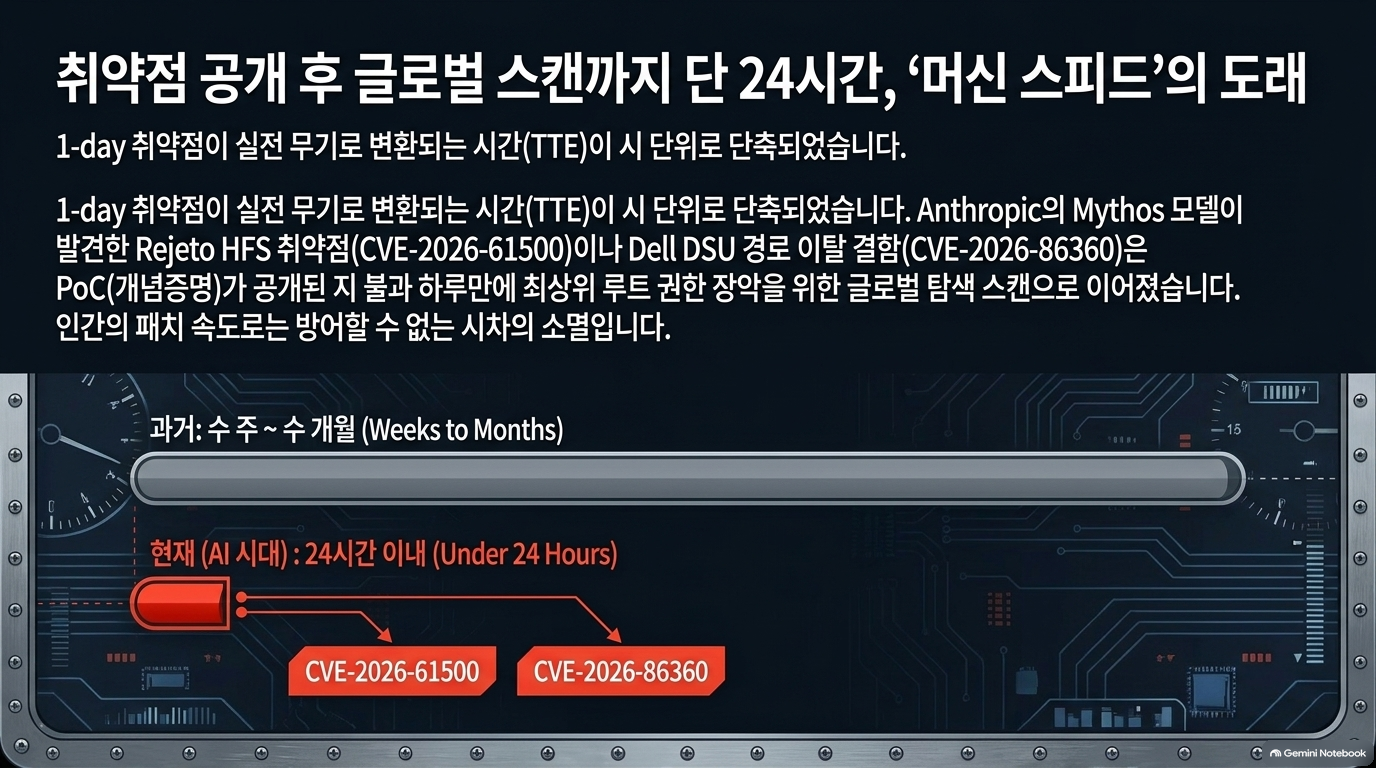
- Rejetto HFS 취약점 (CVE-2026-61500) 및 초고속 스캔: Anthropic의 Mythos AI 모델은 오픈소스 파일 공유 서버인 Rejetto HFS에서 약한 난수 생성기(
Math.random()) 시드 노출 결함과 세션 쿠키 위조 경로를 동시에 발견했다. Horizon3가 2026년 9월 30일 PoC(개념증명) 보고서를 공개하자마자, 단 하루 만에 중국 텔레콤 IP를 통한 전 세계 탐색 스캔이 포착되며 '취약점 공개-공격 시차'가 완전히 소멸했음을 입증했다. - Dell System Update 취약점 (CVE-2026-86360): 기업용 PowerEdge 서버 배포 도구인 Dell System Update(DSU) CLI에서 경로 이탈(Path Traversal) 결함이 발견되었다. 이를 통해 원격의 미인증 공격자가 최상위 시스템 권한(Root Privileges)으로 임의 코드를 실행하고 전체 시스템을 장악할 수 있는 치명적 위협이 가시화되었다.
이처럼 AI 기반 정찰과 자동화 도구의 결합으로 단일 허점이 시스템 전체 권한 탈취로 이어지는 속도가 불과 몇 시간 단위로 단축되고 있다.
"IP 차단만으로는 못 막는다" — 시그니처 방어의 유통기한 완료
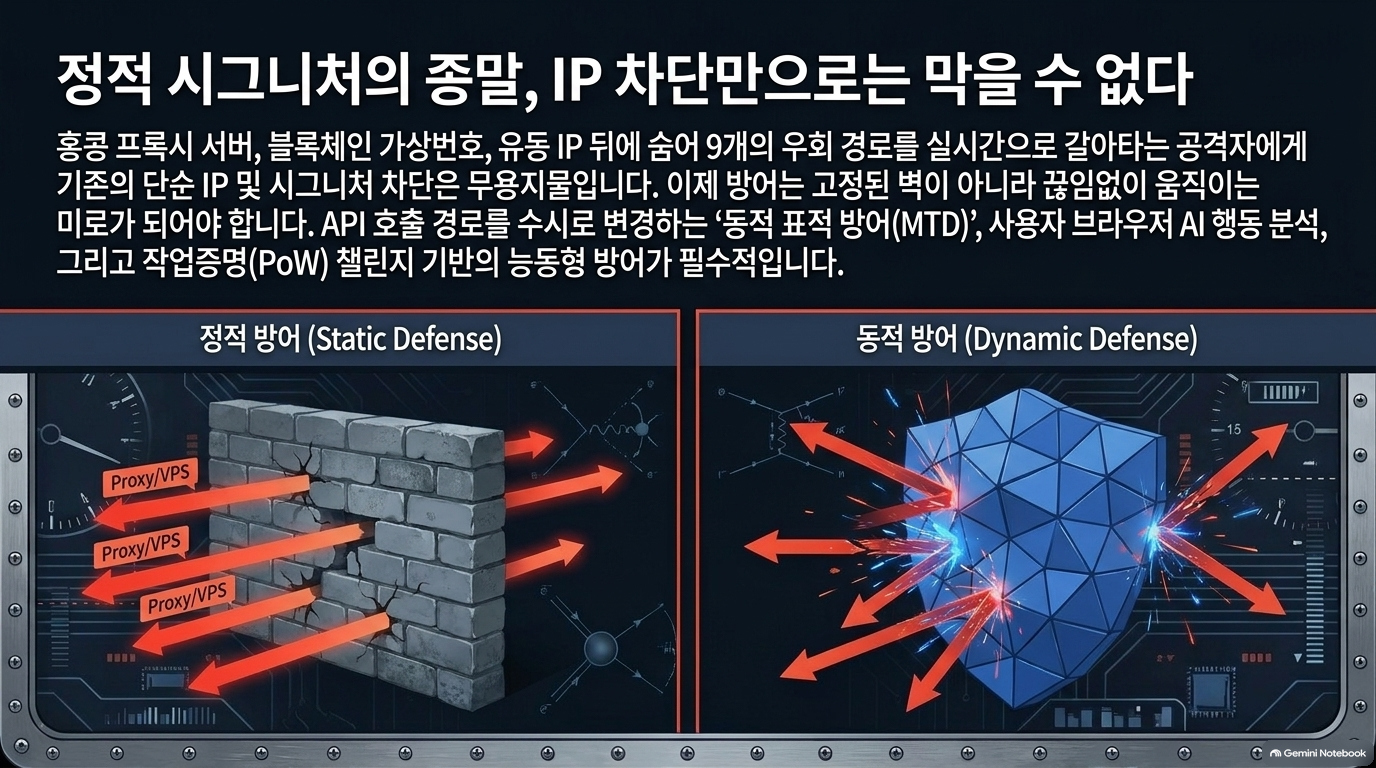
해커들은 VPS(BitLaunch 등) 인프라, Cloudflare 후방 숨기기, 텔레그램 블록체인 기반 익명 번호, 유동 IP를 자유자재로 활용한다. 따라서 단편적인 악성 IP 차단이나 기존에 알려진 해킹 툴 시그니처만으로 방어망을 구축하는 방식은 완전히 유통기한이 끝났다.
이제는 정적 차단을 넘어 실시간 '행위 기반 탐지'와 동적 방어 메커니즘으로 전환해야 한다. 스틸리언(Stealien)의 '웹수트(WebSuit)' 검증 사례처럼, 고정된 평문 파라미터를 노리는 공격에 대응하여 API 호출 경로를 수시로 바꾸는 '동적 난수화'와 요청·응답 데이터 암호화를 적용함으로써 공격자의 구조 분석을 원천 무력화해야 한다.
또한 마우스 이동, 클릭, 키보드 입력, 스크롤 등 브라우저 실행 환경을 정밀 분석하는 AI 행동 분석과 의심 트래픽에 연산 과제를 부여하는 '작업증명(PoW) 챌린지'를 결합해 공격자의 자원 소모를 극대화해야 한다.
"자율형 AI 에이전트를 활용한 지능형 공격에 대응하려면, 서비스 구조를 탐색하는 초기 단계부터 요청을 실행하는 전 과정에 걸쳐 즉각적인 방어 효과를 입증해야 한다." — 김병철 스틸리언 솔루션사업본부장
보안 도구의 범람이 만든 역설 — '감독형 보안(Supervised Security)'으로의 패러다임 전환
중소·중견기업(SMB)과 금융사들은 수많은 파편화된 보안 제품(Point Solutions)을 도입해 두고도 쏟아지는 오탐 알람(Alert Fatigue)과 운영 인력 부족으로 정작 중요한 위협을 놓치고 있다.
ESET의 2026년 글로벌 조사에 따르면, SMB의 58%가 대기업보다 사이버 공격에 더 취약하다고 느끼고 있으며 75%는 지정학적 분쟁과 사이버 전쟁을 경계하고 있다. 그러나 북미 기업의 32%, 유럽 기업의 42%는 내부 AI 애플리케이션 사용 통제 규정조차 갖추지 못한 실정이다.
더 많은 도구를 구비하는 것은 해답이 아니다. AI 자동화 탐지 기술과 24시간 전문 인력의 정교한 개입이 결합된 '감독형 보안(Supervised Security)' 및 Managed Detection and Response (MDR) 체계로의 전환이 시급하다.
아울러 양자 컴퓨팅 시대를 대비한 양자내성암호(PQC)의 선제적 도입과 국가 및 기업의 자율적 방어 능력을 갖춘 '소버린 방어형 AI(Defensive AI)' 구축을 통해 자산 보호의 근본적인 체강을 다져야 한다.
위협의 시대, 독자에게 던지는 마지막 질문
이번 금융권 연쇄 해킹 사태는 미지의 AI 기술에 의해 일방적으로 당한 사고가 아니라, 외부 접점 API의 기본 보안 통제와 자산 관리를 소홀히 한 결과였다. 보안의 승패는 'AI라는 기술 자체에 대한 공포'에 빠지는 것이 아니라, 외부 공격 표면(ASM)을 정밀하게 통제하고 실시간 행위 기반 탐지 원칙을 구현하느냐에 달려 있다.
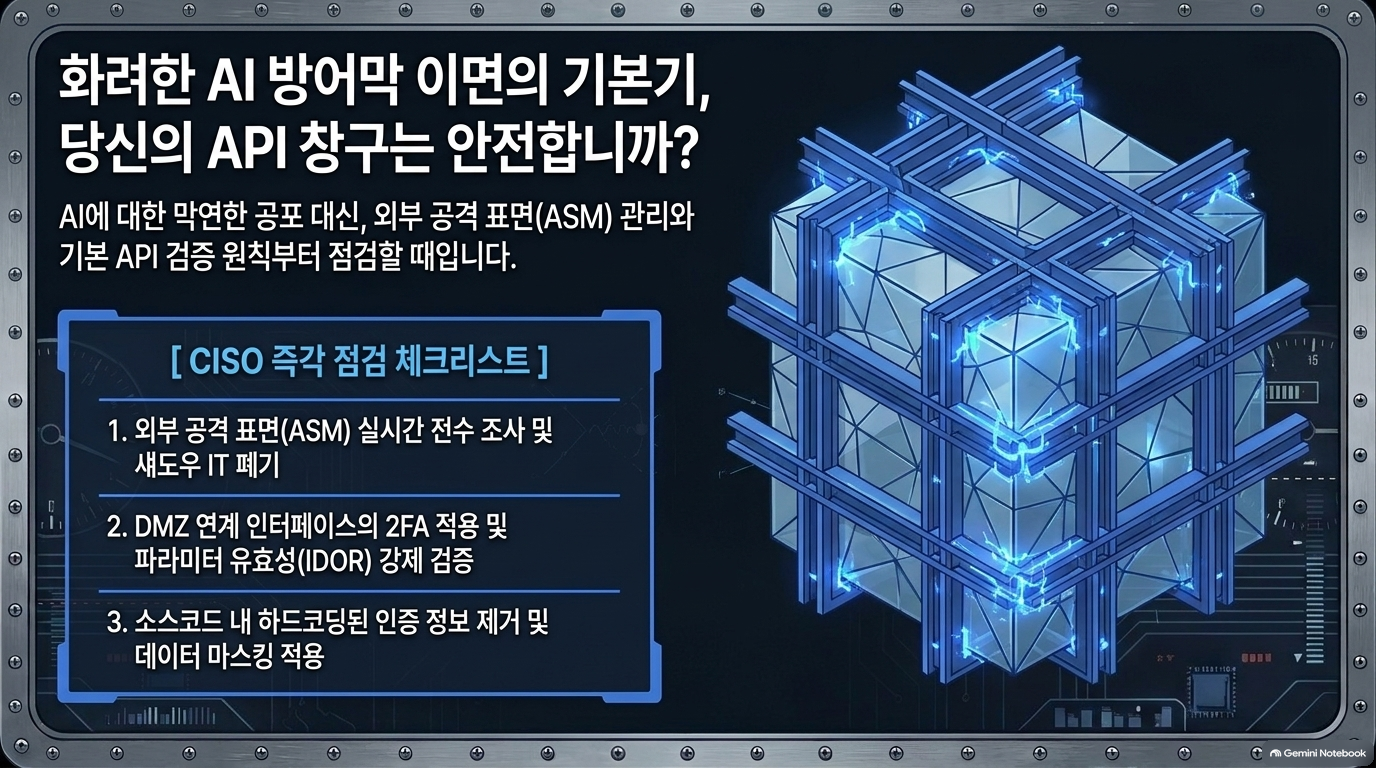
화려한 최신 보안 솔루션을 구비했다고 해서 방심하고 있지는 않는가?
"당신의 조직은 지금 화려한 AI 방어막 뒤에 허술한 API 창구를 방치하고 있지는 않는가?"