"내 계정도 털렸을까?" 연쇄 정보 유출 시대, 2차 피해 막는 핵심 보안 수칙

개인정보 유출 '대재앙' 시대, 진짜 위협은 그 이후에 온다
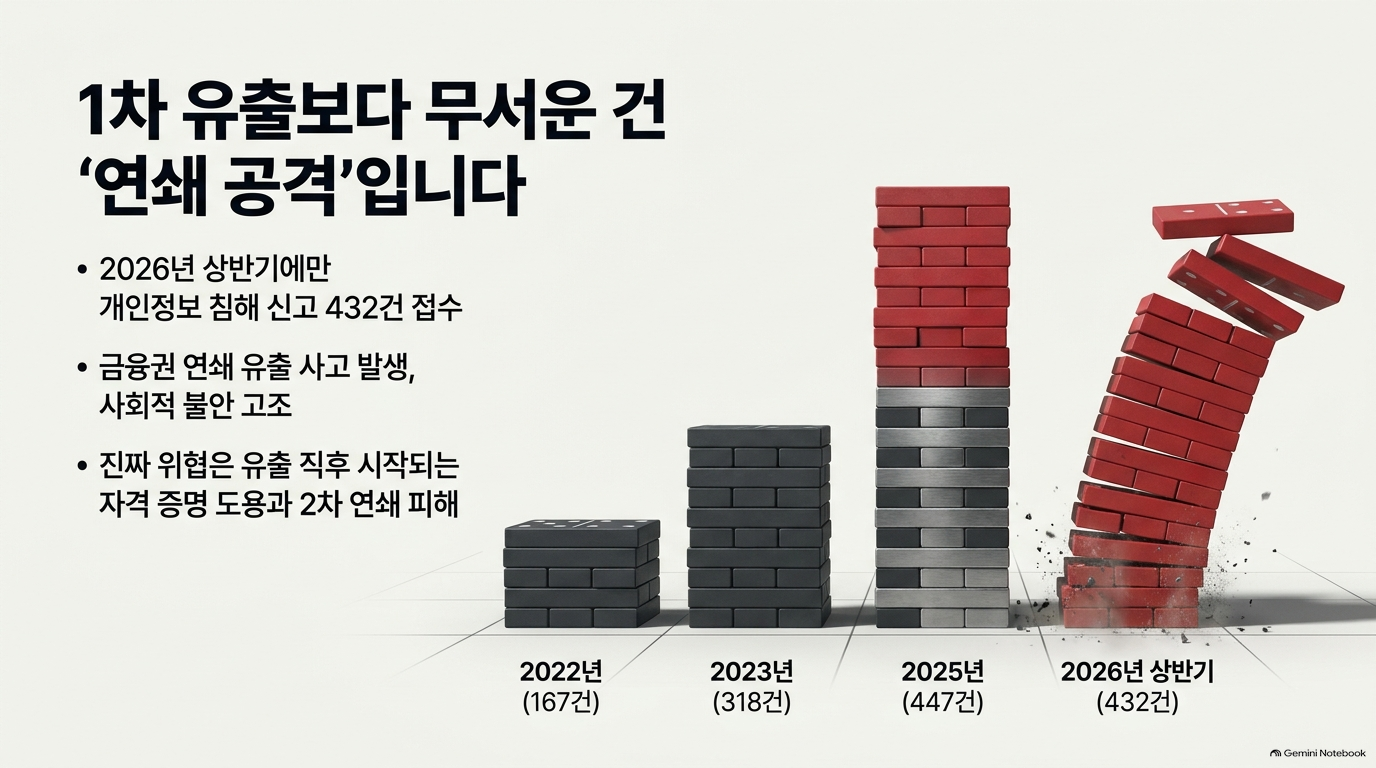
2026년 하반기, 신한은행에서 약 2만 5천 건의 개인신용정보 유출이 확인된 데 이어 KB국민은행, 하나은행 등 주요 금융권에서 개인정보 유출 사고가 연달아 발생하며 사회적 불안감이 극에 달하고 있다. 개인정보보호위원회의 유출 신고 접수 건수만 보더라도 2022년 167건, 2023년 318건, 2025년 447건에 이어 2026년 상반기에만 이미 432건에 도달할 정도로 침해 사고의 빈도가 가파르게 증가하는 추세이다.
하지만 진짜 대재앙은 1차 정보 유출 그 자체에 그치지 않는다. 사이버 공격자들은 누출된 자격 증명(ID/비밀번호)과 개인 식별 정보를 바탕으로 훨씬 더 정교하고 치명적인 연쇄 공격, 즉 '2차 피해'를 실행한다.
이러한 위협 국면에 대응하여 AI 네이티브 보안 플랫폼 기업 안랩(AhnLab)은 2026년 10월 2일, 개인과 기업 모두가 즉각 실천해야 할 '계정정보 보호 핵심 보안 수칙'을 발표했다. 유출된 내 정보가 타인의 무기가 되지 않도록 차단하는 가장 효과적인 방어책을 정리해 드린다.
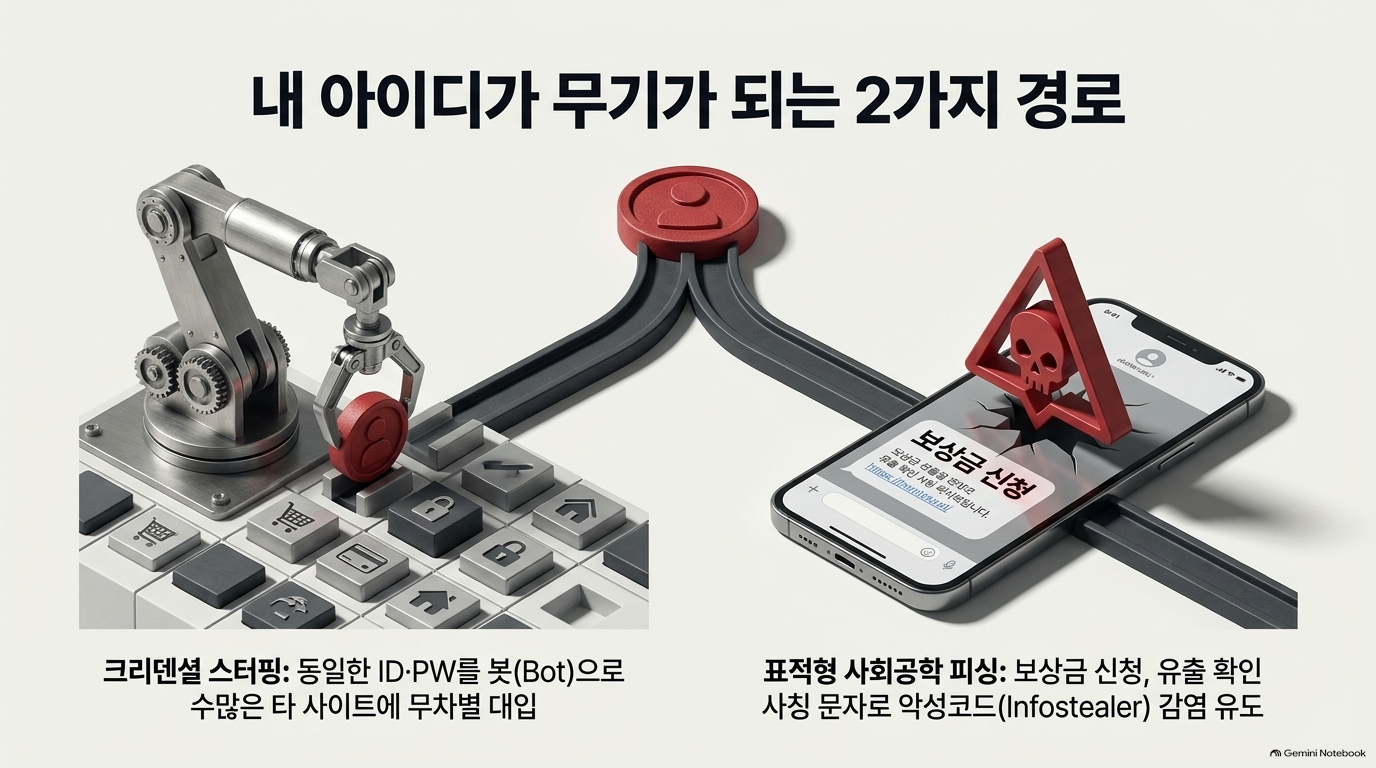
유출된 내 아이디가 무기가 되는 이유: '크리덴셜 스터핑'과 사회공학적 피싱
1차 유출된 정보가 어떻게 사용자 전체의 디지털 정체성을 위협하는 무기로 변모하는지 그 핵심 메커니즘을 이해할 필요가 있다.
- 크리덴셜 스터핑(Credential Stuffing): 공격자는 탈취한 아이디와 비밀번호 조합을 자동화 봇(Bot) 네트워크에 주입하여 수많은 타 웹사이트와 애플리케이션에 무차별 대입 로그인을 시도한다. 대다수 이용자가 복수의 서비스에서 동일하거나 유사한 비밀번호를 재사용하는 습관을 노린 공격으로, 단 한 곳의 유출만으로 연쇄적인 계정 탈취(ATO, Account Takeover)와 부정 결제 피해를 불러온다.
- 표적형 피싱·스미싱: 사고 직후 공격자는 유출된 이름, 전화번호, 이메일을 악용해 "개인정보 유출 여부 확인", "피해보상금 신청", "계정 보호 긴급조치" 등의 사칭 메시지를 유포한다. 피해자의 불안감을 노린 이 사회공학적 피싱은 가짜 웹페이지로 유도하여 추가 자격 증명을 빼앗거나, 브라우저 저장 암호화 DB 및 세션 정보를 노리는 정보탈취형 악성코드(Infostealer)를 기기에 감염시킨다.
계정 탈취를 완벽히 차단하는 5가지 실천 가이드
서비스별 독립 비밀번호 사용 및 이메일 계정의 '독립 격리'
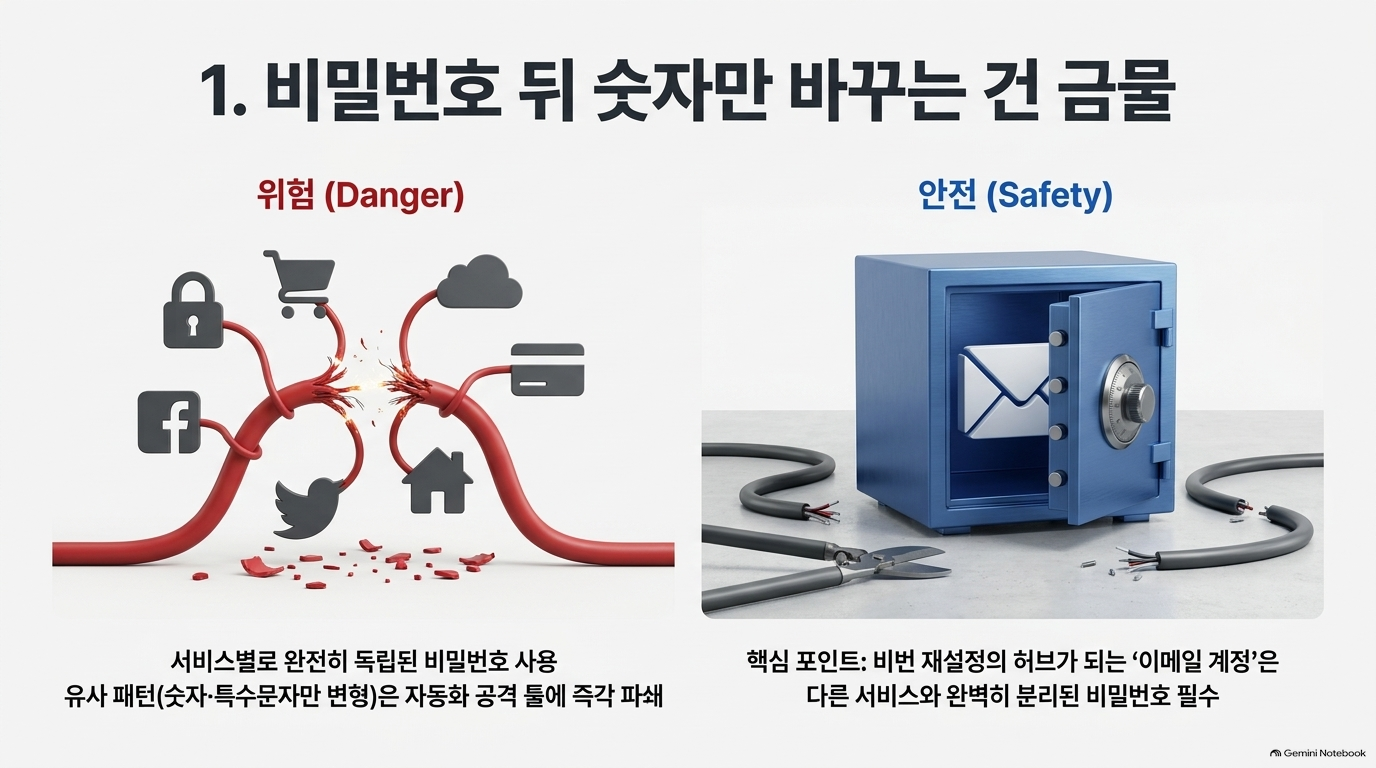
- 여러 서비스에서 동일한 비밀번호를 사용하는 것을 전면 금지해야 한다. 기존 비밀번호 뒤의 숫자나 기호만 일부 바꾸는 형태의 단순 패턴 변경 역시 자동화된 변형 공격에 쉽게 파쇄된다.
- 특히 '이메일 계정'은 타 서비스의 비밀번호 재설정 링크 수신, 변경 승인, 본인 확인의 중심축으로 작동하므로 반드시 다른 서비스와 완전히 분리된 강력한 전용 독립 비밀번호로 관리해야 한다.
- 특정 서비스로부터 유출 사실을 통보받았다면 해당 서비스는 물론, 동일한 비밀번호를 썼던 모든 타 서비스의 비밀번호를 즉시 개별 변경해야 연쇄 탈취를 막을 수 있다.
다중 인증(MFA·2단계 인증) 설정: 비밀번호가 뚫려도 막는 최후의 보루
- 비밀번호가 외부에 노출되더라도 인증 앱, 일회용 비밀번호(OTP) 등 추가 인증 요소를 거치도록 MFA(Multi-Factor Authentication)를 활성화하면 계정 통제권을 지켜낼 수 있다.
- 본인이 로그인을 요청하지 않았는데 인증 승인 요구나 인증번호가 도착한 경우 절대 승인하거나 타인에게 공유해서는 안 되며, 즉시 자격 증명 재설정 절차를 진행해야 한다.
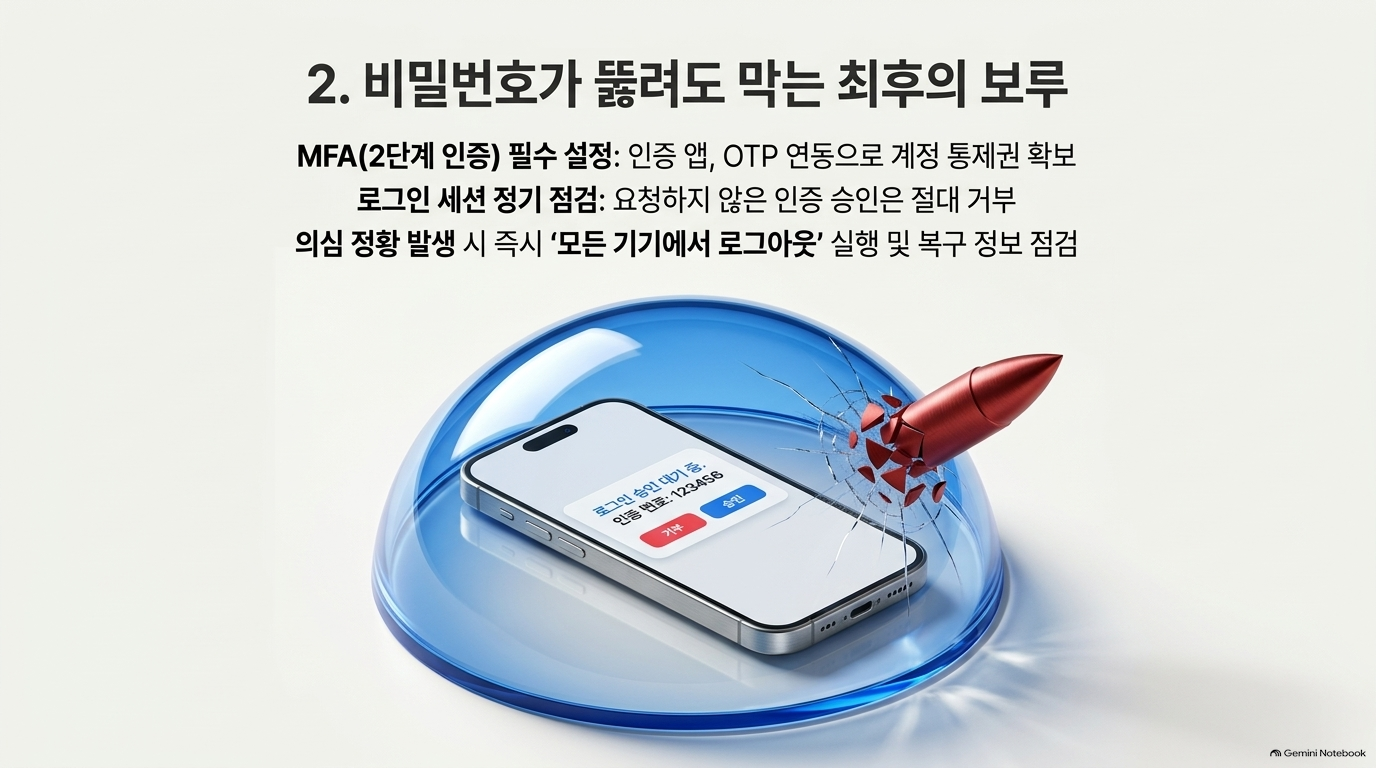
로그인 기록 주기적 점검 및 '모든 기기 로그아웃' 활용
- 서비스 내 로그인 알림 기능을 활성화하고, 최근 접속 기기 및 IP 목록을 주기적으로 모니터링해야 한다.
- 모르는 기기 접속이나 요청하지 않은 비밀번호 변경 알림 수신 등 이상 징후를 발견하면 메시지 내 링크를 누르지 말고, 공식 앱을 실행하거나 정식 URL을 직접 입력해 접속해야 한다.
- 침해 정황이 확인될 경우 즉시 '모든 기기에서 로그아웃'을 실행해 활성화된 세션을 무효화하고, 복구용 이메일, 전화번호, MFA 인증 수단이 임의로 변경되었는지 전수 점검해야 한다.
출처 불분명한 링크 주의: 불안감을 노리는 '사칭 피싱'의 덫
- 문자, 이메일, 메신저 등으로 전송되는 출처가 불분명한 링크를 클릭하거나 연결된 웹페이지에 계정정보 및 개인정보를 입력해선 안 된다.
- '유출 통보'나 '보상금 신청' 등의 안내 메시지를 받았더라도, 메시지 내 링크를 거치지 않고 공식 앱이나 주소창 직접 입력을 통해 사실 여부를 자발적으로 검증하는 습관이 필요하다.
브라우저 저장 계정 관리 및 기기 최신 보안 업데이트
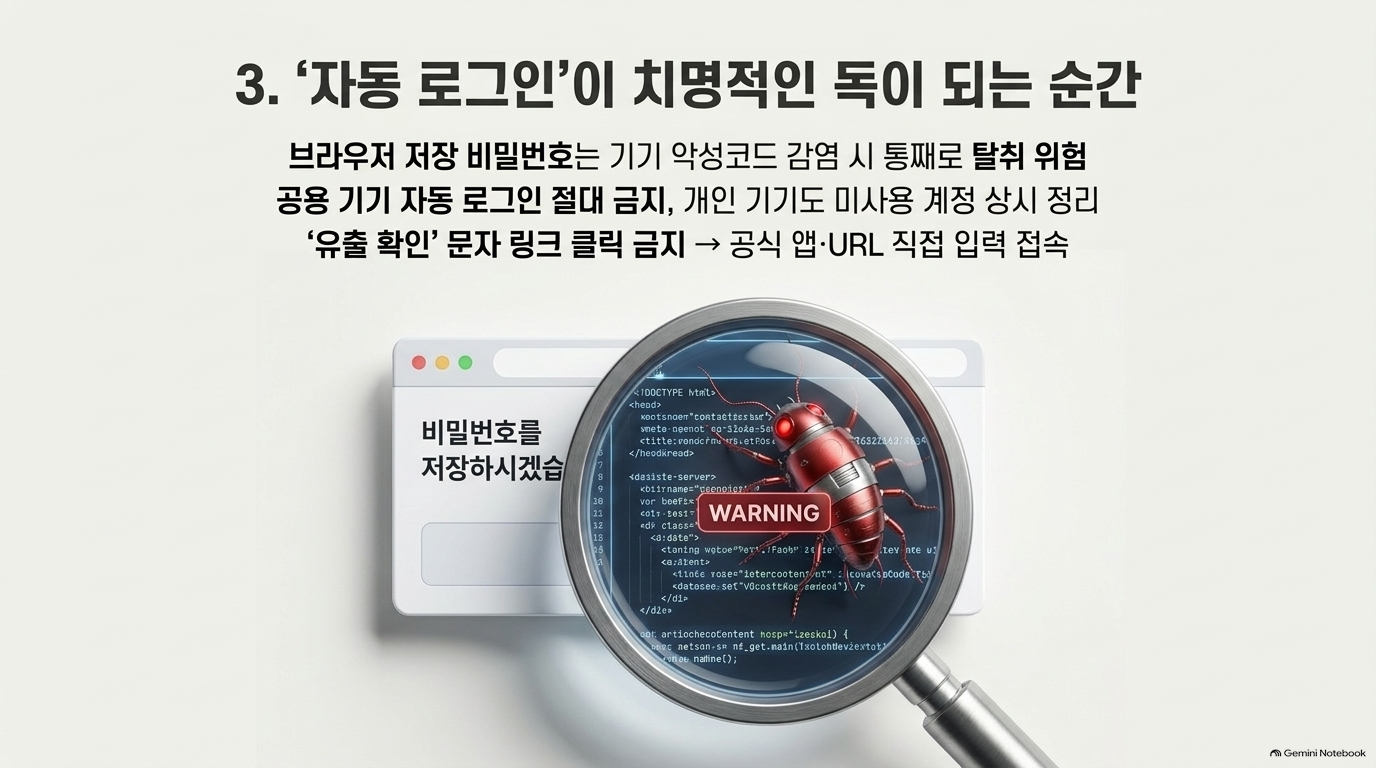
- 웹 브라우저의 '자동 로그인'이나 '비밀번호 저장' 기능은 매번 암호를 입력하지 않아도 되는 일상의 편리함을 주지만, 기기가 정보탈취형 악성코드(Infostealer)에 감염되는 순간 브라우저 내부 암호화 DB에 보관된 모든 자격 증명이 한꺼번에 탈취당하는 치명적인 독으로 변한다.
- 따라서 공용 PC 및 다중 이용 기기에서는 웹 브라우저의 자동 로그인 및 비밀번호 저장 기능을 절대 사용하지 말고 이용 후 반드시 로그아웃해야 한다.
- 개인 기기에서도 미사용 자동 로그인 정보를 지속해서 정제해야 하며, OS, 웹 브라우저, 백신 프로그램의 자동 업데이트를 활성화하여 최신 보안 패치를 유지해야 한다.
"계정정보나 개인정보가 유출된 이후에는 공격자가 이를 활용해 추가적인 공격을 시도할 수 있기 때문에 사전에 기본적인 보안 조치를 강화하는 것이 중요하다. 서비스별로 서로 다른 비밀번호를 사용하고 다중 인증을 설정하는 등 일상에서 실천할 수 있는 기본적인 보안 수칙을 지키는 것만으로도 계정 탈취와 2차 피해 위험을 줄이는 데 도움이 된다." — 양하영 안랩 ASEC 실장
제로 트러스트 관점의 3대 기술적·관리적 다층 방어선
앞서 살펴본 크리덴셜 스터핑, 표적형 피싱, Infostealer 악성코드는 기업의 API 보안 결함 및 내부망 권한 관리 허점과 직접 연결된다. 개인의 자격 증명 관리가 최전선의 개인 방패라면, 기업의 방어 체계는 연쇄 공격을 뿌리 뽑는 견고한 성벽이다. 개인과 기업의 보안이 1:1로 맞물려 대응하는 제로 트러스트(Zero Trust) 다층 방어선을 구축해야 한다.
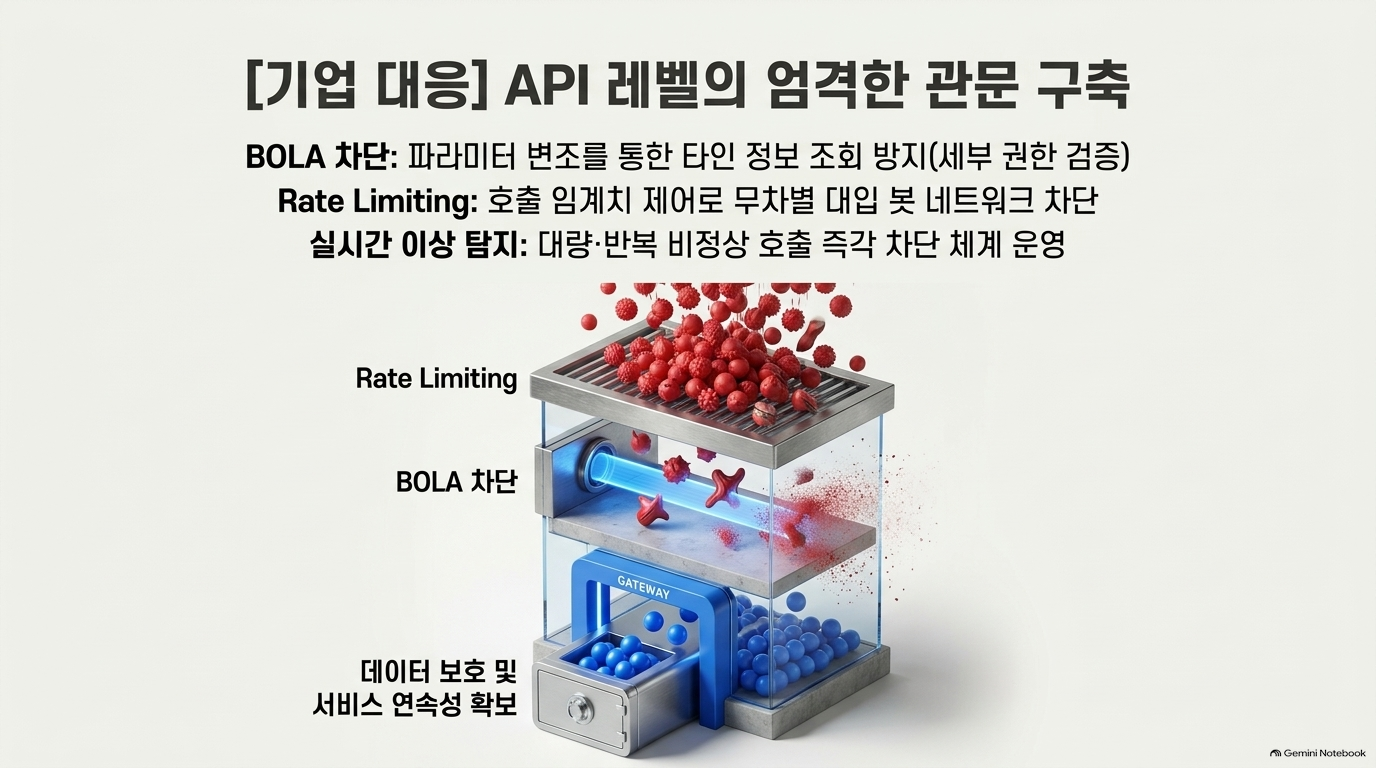
- API 인증·세부 접근 통제 및 이상행위 모니터링 강화
- [BOLA 및 파라미터 변조 방지]: 요청 파라미터 변조를 통한 타인 정보 불법 조회(BOLA 차단)를 막기 위해 개별 API 요청마다 데이터 단위의 세부 접근 권한을 엄격히 검증해야 한다.
- [Rate Limiting (호출 임계치 제어)]: 단위 시간당 허용 API 호출 횟수를 제한하여 자동화 봇을 통한 무차별 대입 및 대량 스크래핑 공격을 차단한다.
- [실시간 이상 탐지·차단]: 반복적인 정보 조회나 비정상 요청 발생 시 실시간으로 접근을 제한하고 신속히 차단하는 모니터링 체계를 가동해야 한다.
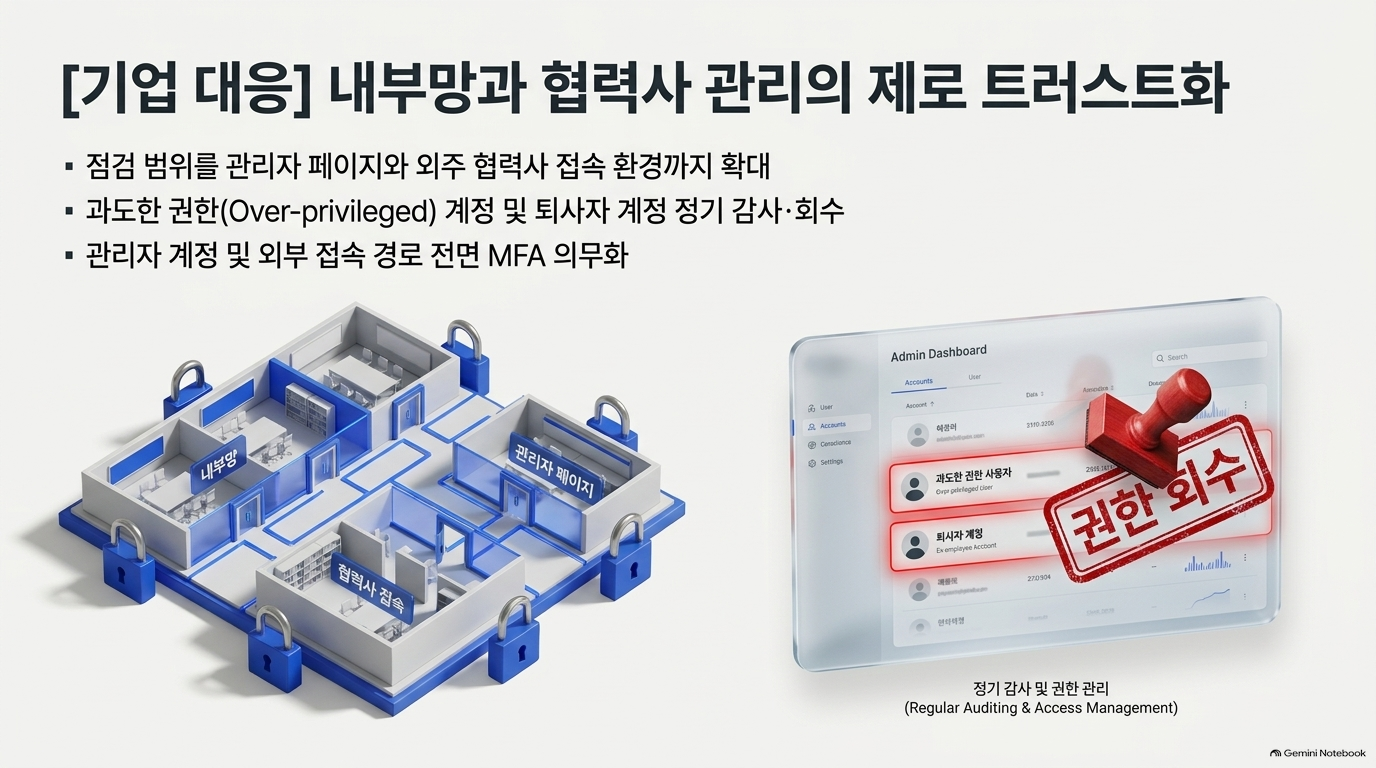
- 내부 업무 지원 시스템 및 협력사 관리 보안 확장
- [점검 범위 내부망 확장]: 고객용 앱·홈페이지뿐만 아니라 관리자 페이지, 내부 업무 지원 시스템, 외주 협력사 접속 환경까지 보안 점검 대상에 포함해야 한다.
- [계정 및 권한 정기 감사]: 불필요한 외부 접속 경로를 차단하고, 퇴사자 및 계약 종료된 협력사의 잔존 계정, 과도한 권한이 부여된 계정(Over-privileged Account)을 정기적으로 감사하여 정제해야 한다.
- [관리자 MFA 및 패치 의무화]: 외부 접속 시스템 및 관리자 계정에 MFA 적용을 의무화하고 최신 보안 패치를 상시 유지해야 한다.
- 데이터 최소화 원칙 및 감사 로그 관리
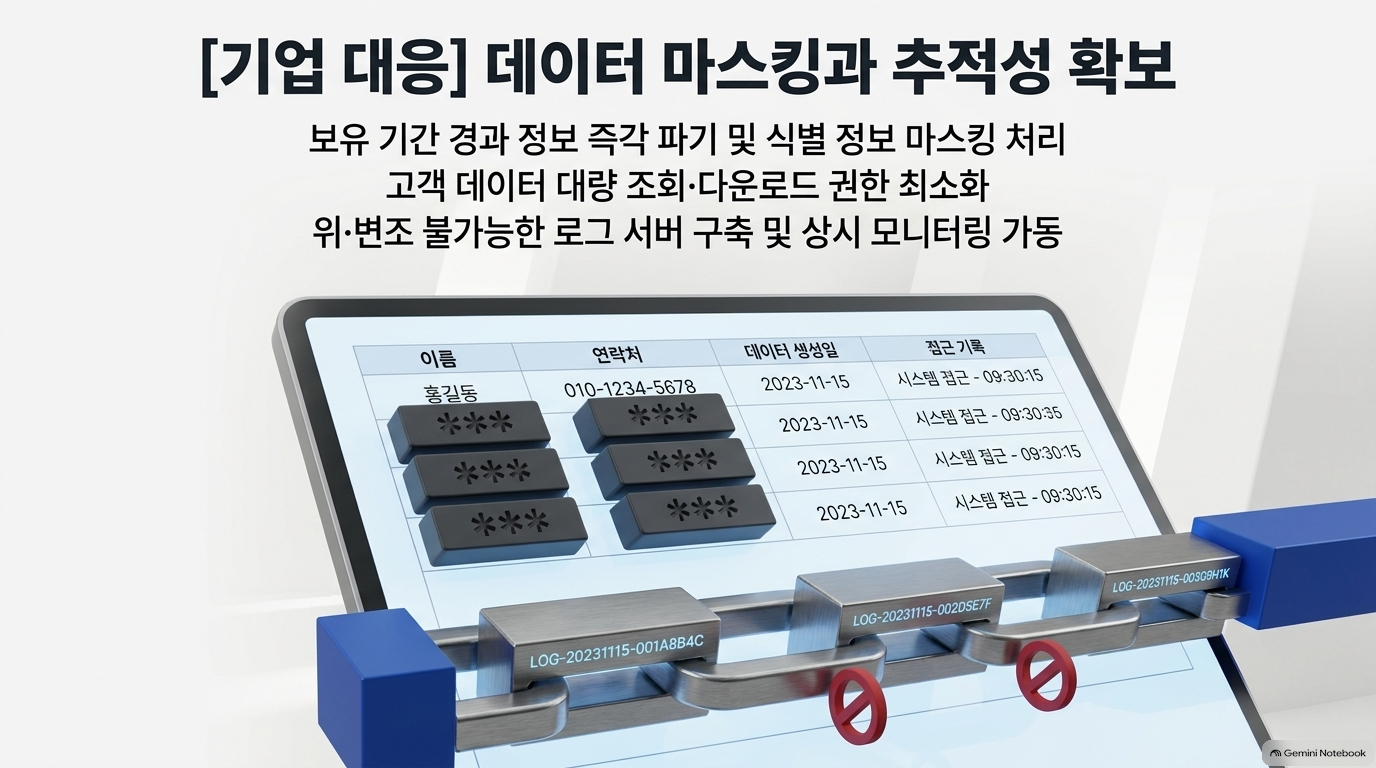
- [데이터 파기 및 마스킹]: 보유 기간이 경과한 개인정보는 즉시 기술적으로 파기하고, UI 및 API 응답 시 이름·전화번호 등 식별 정보 일부를 마스킹 처리하여 정보 노출을 최소화해야 한다.
- [대량 조회 권한 최소화]: 대량 데이터 조회 및 다운로드 권한을 실제 필수 업무 담당자로 제한해야 한다.
- [감사 로그 보존 및 모니터링]: 데이터 조회·다운로드·반출 기록을 정밀하게 남기고, 이를 위·변조 불가능한 로그 서버에 보관해 상시 모니터링 및 사후 추적 체계를 구축해야 한다.
디지털 신뢰를 지키는 '책임 공유'와 최종 질문
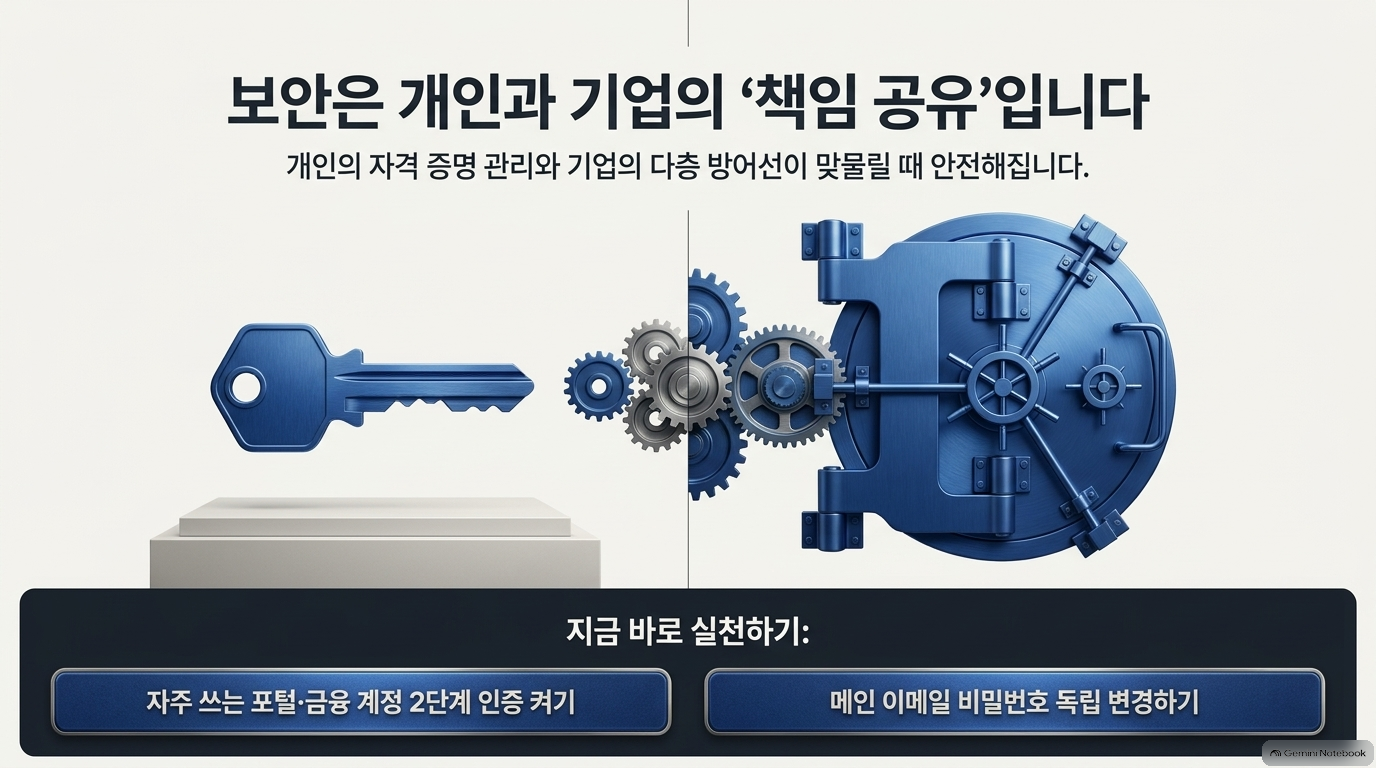
연쇄 정보 유출 국면에서 2차 피해를 완벽히 차단하기 위해서는 개인의 엄격한 자격 증명 관리와 기업의 기술적 다층 방어 체계(API 및 내부망 보안)가 톱니바퀴처럼 함께 맞물려 작동해야 한다. 이를 완성하는 것이 곧 지능화된 사이버 위협 속에서 디지털 신뢰를 지켜내는 책임 공유 모델(Shared Responsibility Model)의 핵심이다.
지금 이 순간에도 당신의 유출된 계정정보를 노리는 자동화 봇이 작동하고 있을지 모른다.
"오늘 당신이 사용하는 모든 서비스의 비밀번호는 과연 안전하게 독립되어 있는가? 지금 당장 계정 보안 설정을 확인해 보라."