해커의 암호를 풀어라

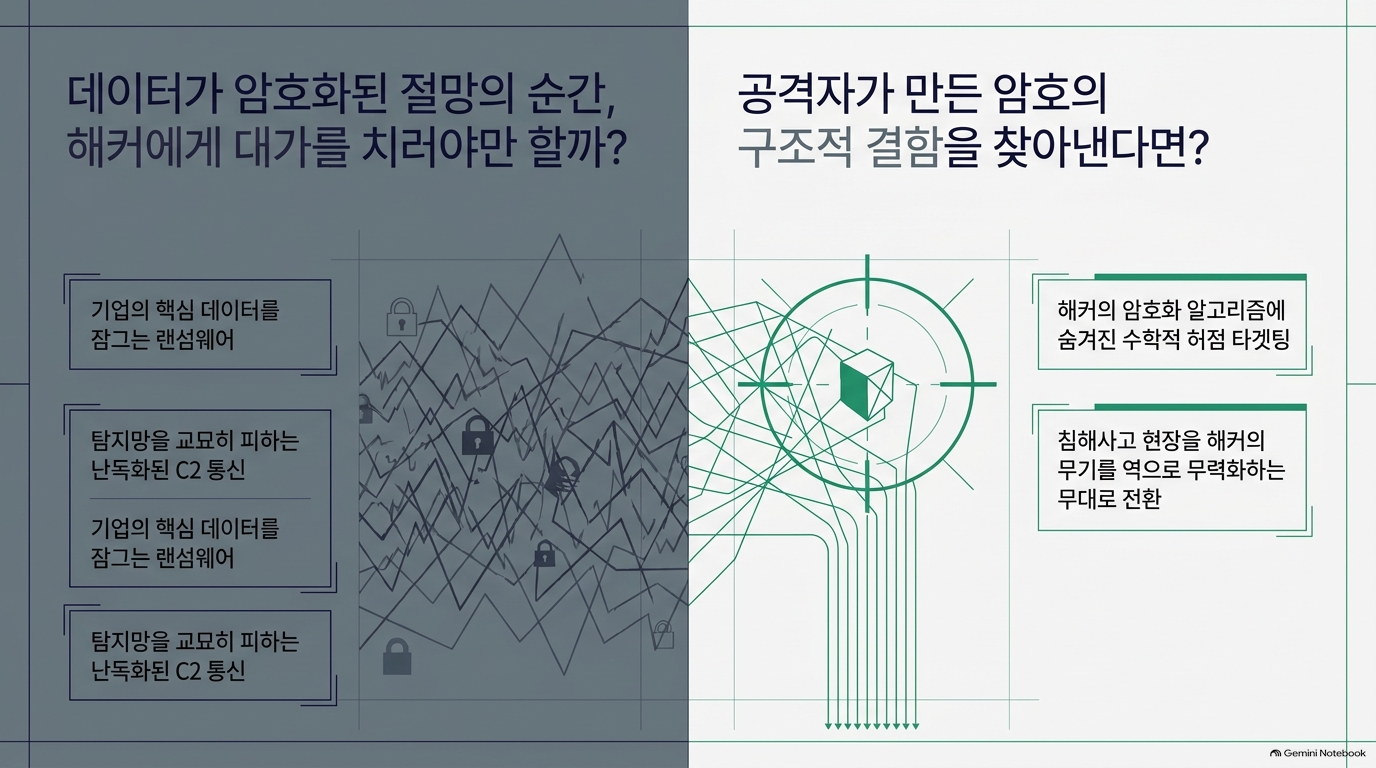
현대 사이버 공격은 날이 갈수록 은밀하고 정교해지고 있다. 공격자가 기업의 핵심 데이터를 무단 암호화하여 막대한 대가를 요구하는 랜섬웨어나, 지능형 지속 위협(APT) 공격 그룹이 보안 탐지를 우회하기 위해 구축하는 암호화된 C2(Command & Control) 통신 채널은 오늘날 기업들이 직면한 가장 위협적인 현실이다.
만약 공격자가 굳게 잠근 암호의 구조적 결함을 파악하고, 우리 편이 그 암호를 풀 수 있는 열쇠(복호화 도구)를 직접 만들어낼 수 있다면 어떻게 될까? 절망적인 침해사고 현장은 단숨에 해커의 무기를 무력화하는 방어자의 반전 무대로 바뀌게 된다.
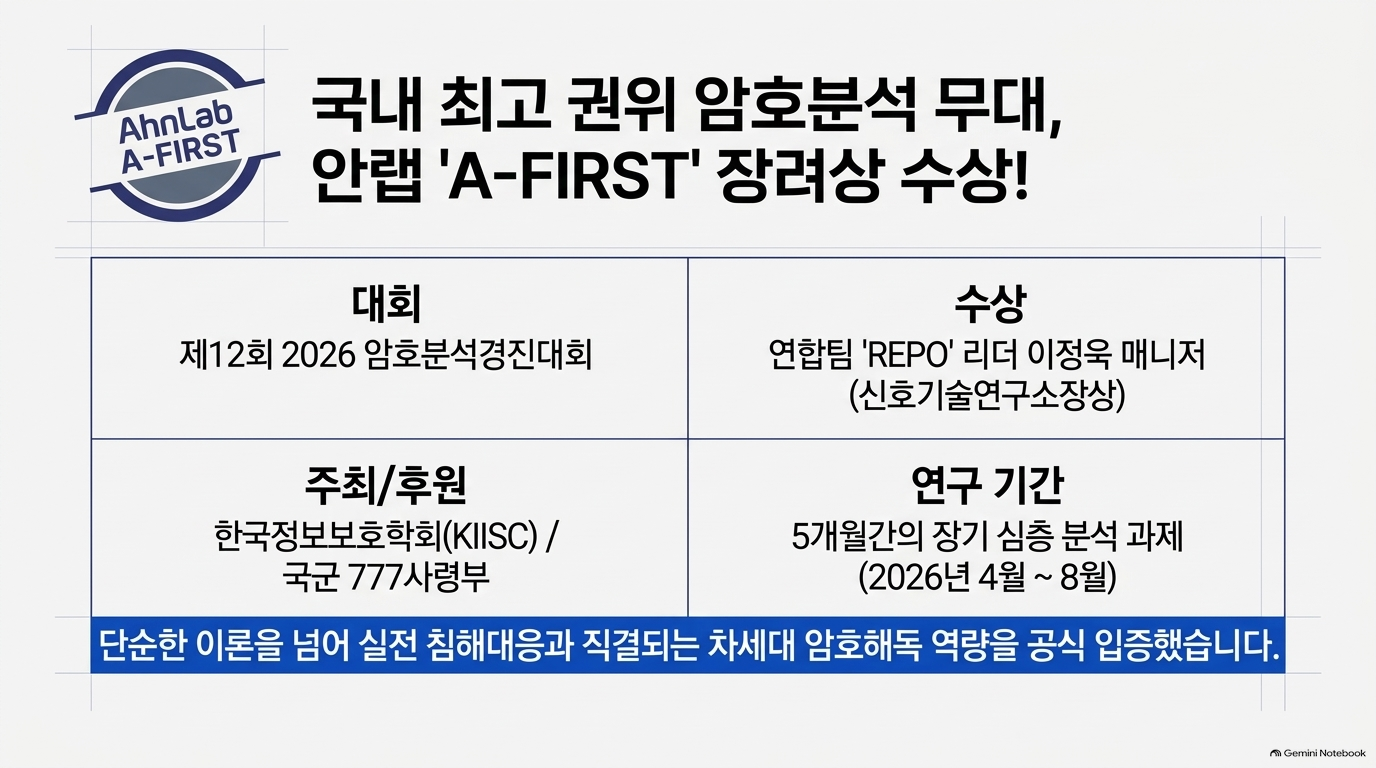
최근 국내 최고 권위의 암호분석 무대에서 전해진 소식은 이러한 질문에 명확한 답을 제시한다. 안랩의 사이버 침해대응 및 위협 인텔리전스 전담 조직인 'A-FIRST(AhnLab Forensic Intelligence ReSearch)' 소속 이정욱 매니저(연합팀 'REPO' 리더)가 '제12회 2026 암호분석경진대회'에서 장려상(신호기술연구소장상)을 수상했다. 이번 성과 뒤에 숨겨진 사이버 보안과 암호해독 기술의 5가지 핵심 인사이트를 공개한다.
사이버 위협을 뒤바꾸는 5가지 반전 인사이트
암호분석, 단순한 수리적 호기심이 아닌 '랜섬웨어 무력화'의 핵심 무기
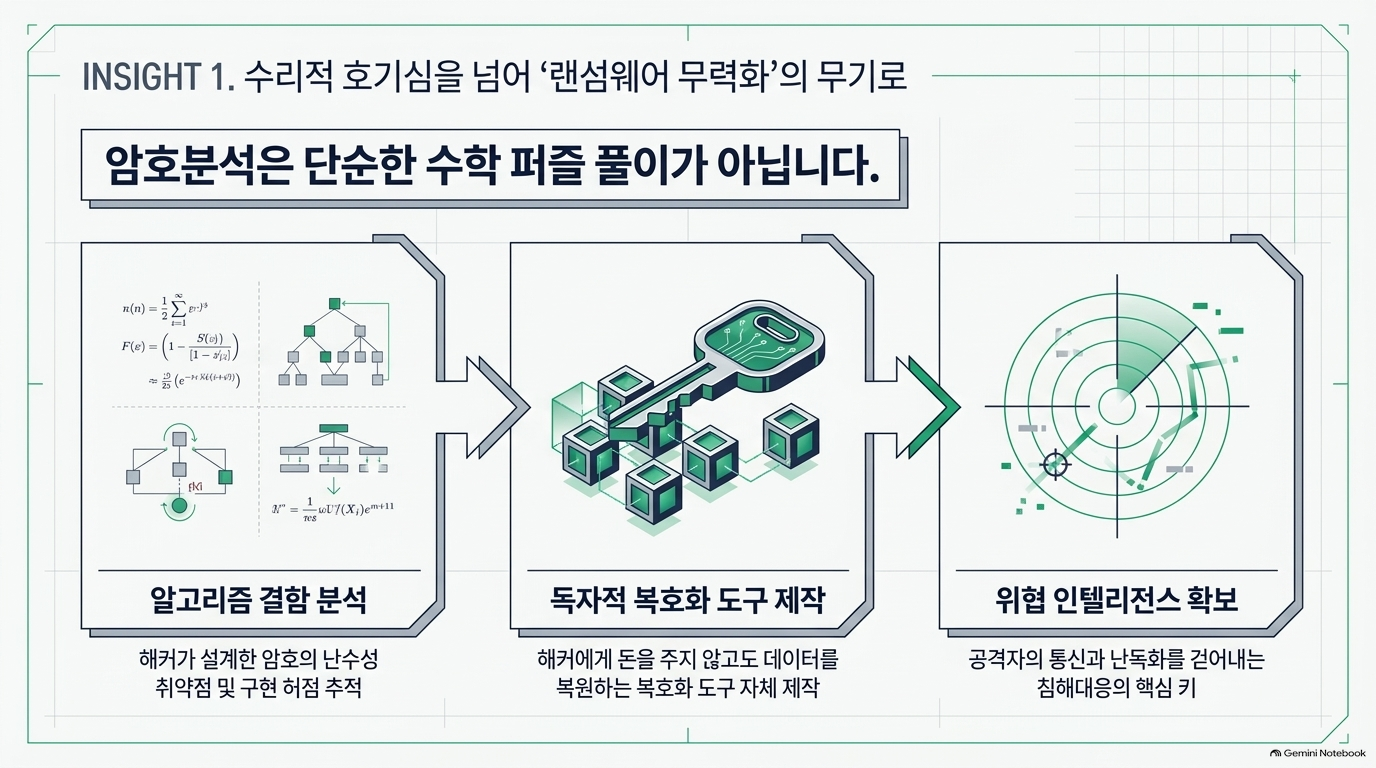
흔히 암호학이나 암호분석을 복잡한 수학 공식과 수리적 호기심의 영역으로만 생각하기 쉽다. 그러나 실전 사이버 침해대응 현장에서 암호분석(Cryptanalysis)은 APT 공격과 랜섬웨어를 무력화하는 가장 강력한 공격적 방어 무기로 작용한다.
공격자들은 감염 시스템의 데이터를 암호화하거나, 악성코드 내부의 페이로드를 난독화하고 C2 서버와의 통신을 숨기기 위해 암호 알고리즘을 적극 활용한다. 이때 암호 알고리즘 자체의 구조적 결함이나 난수 생성기의 난수성 취약점, 혹은 실제 구현상의 허점을 찾아내는 역량이 침해대응의 핵심 축이 된다.
복구 키가 전혀 없는 절망적인 랜섬웨어 침해사고 현장이라도, 공격자가 사용한 암호 구현의 허점을 정밀하게 규명해 내면 해커에게 대가를 지불하지 않고도 데이터를 복원하는 복호화 도구(Decryptor)를 독자적으로 개발할 수 있다. 이는 침해사고 대응의 흐름을 완전히 뒤바꾸는 놀라운 반전이다.
"암호분석 역량은 악성코드가 암호화하거나 난독화한 데이터와 통신 정보를 분석하고 공격자의 행위를 추적하는 과정에서도 활용된다. 특히 랜섬웨어와 지능형 지속 위협(APT) 등 복잡한 공격을 분석하는 과정에서 암호 구조와 구현상의 취약점을 파악하는 역량이 요구된다."
단기 해킹 대회가 아니다 — 5개월간 8개 최첨단 영역을 파헤친 장기 집념의 승리
한국정보보호학회(KIISC)와 국군 777사령부가 공동으로 주최·후원하는 '암호분석경진대회'는 단순한 몇 시간짜리 단기 문제풀이(CTF) 이벤트가 아니다. 2015년부터 매년 개최되어 온 이 대회는 4월 1일 문제 공개를 시작으로 8월까지 무려 5개월 동안 깊이 있는 연구 분석 보고서와 실제 작동하는 해독 소스코드를 제출받아 정밀하게 검증받는 장기 연구 과제 형태로 운용된다.
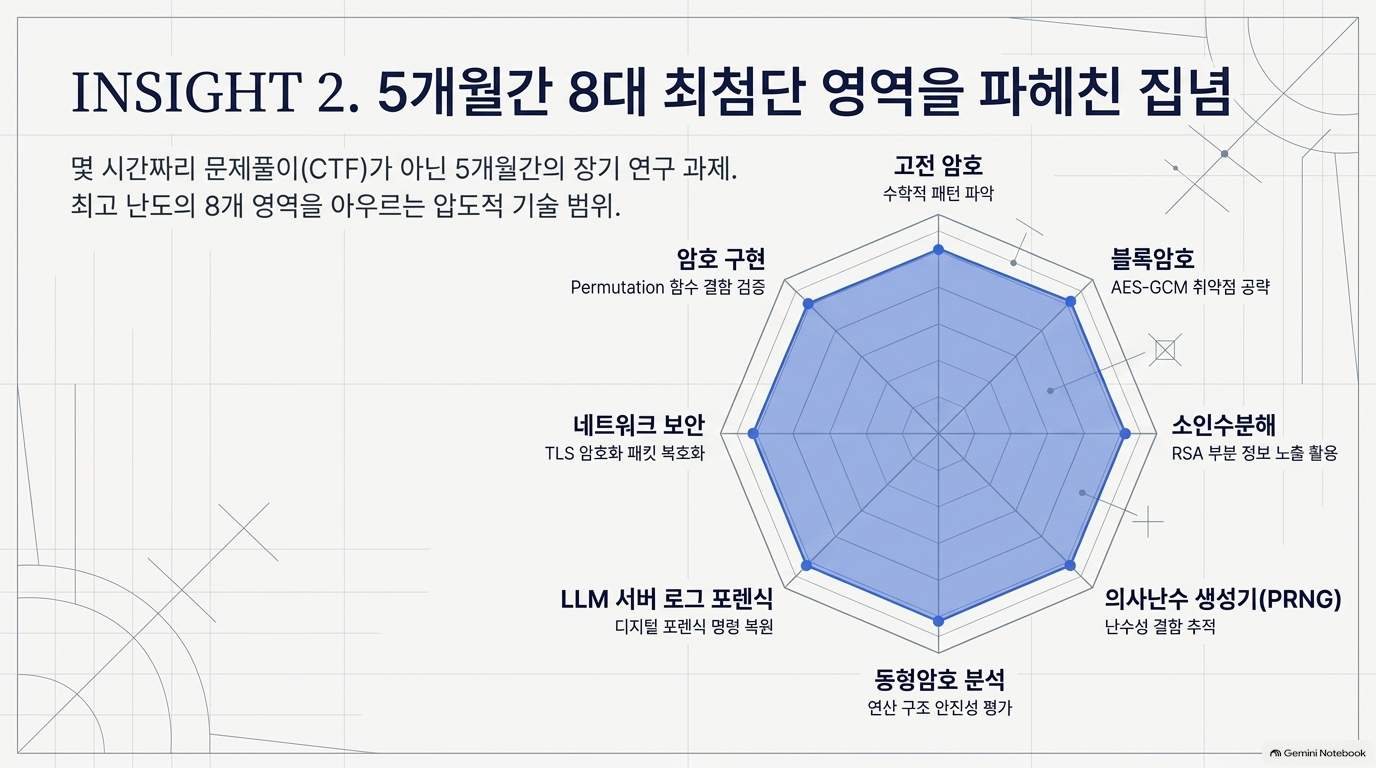
2026년 대회에서는 현대 사이버 위협의 복잡성을 그대로 반영한 8대 핵심 기술 영역이 출제되었다.
- 고전 암호분석: 고전 치환 및 조합 암호의 수학적 패턴 파악 및 빈도 분석
- 암호구현: Permutation 기반 함수의 암호 최적화 및 고성능 구현 결함 검증
- 네트워크 보안: TLS 암호화 패킷 복호화 및 세션 내 기밀 데이터 추출
- 디지털 포렌식: 거대언어모델(LLM) 서버 로그 분석을 통한 명령 이력 및 대화 복원
- 동형암호: 동형암호(Homomorphic Encryption) 연산 구조 분석 및 안전성 평가
- 의사난수 생성기 (PRNG): 난수성 결함 추적, 시드(Seed) 예측 및 internal state 복원
- 소인수분해: RSA 암호의 부분 정보 노출 취약점을 활용한 키 복원
- 블록암호 분석: AES-GCM 알고리즘의 Nonce/IV 재사용 취약점 분석 및 복호화
차세대 프라이버시 기술인 동형암호 분석부터 최신 AI 기술인 LLM 서버 로그 포렌식까지 아우르는 출제 범위는, 현대 사이버 방어자들에게 요구되는 기술적 지평이 얼마나 넓어졌는지를 잘 보여준다.
원천 기술의 비밀 — 포렌식·악성코드·커널 전문가가 뭉친 '다학제적(Multi-disciplinary)' 시너지
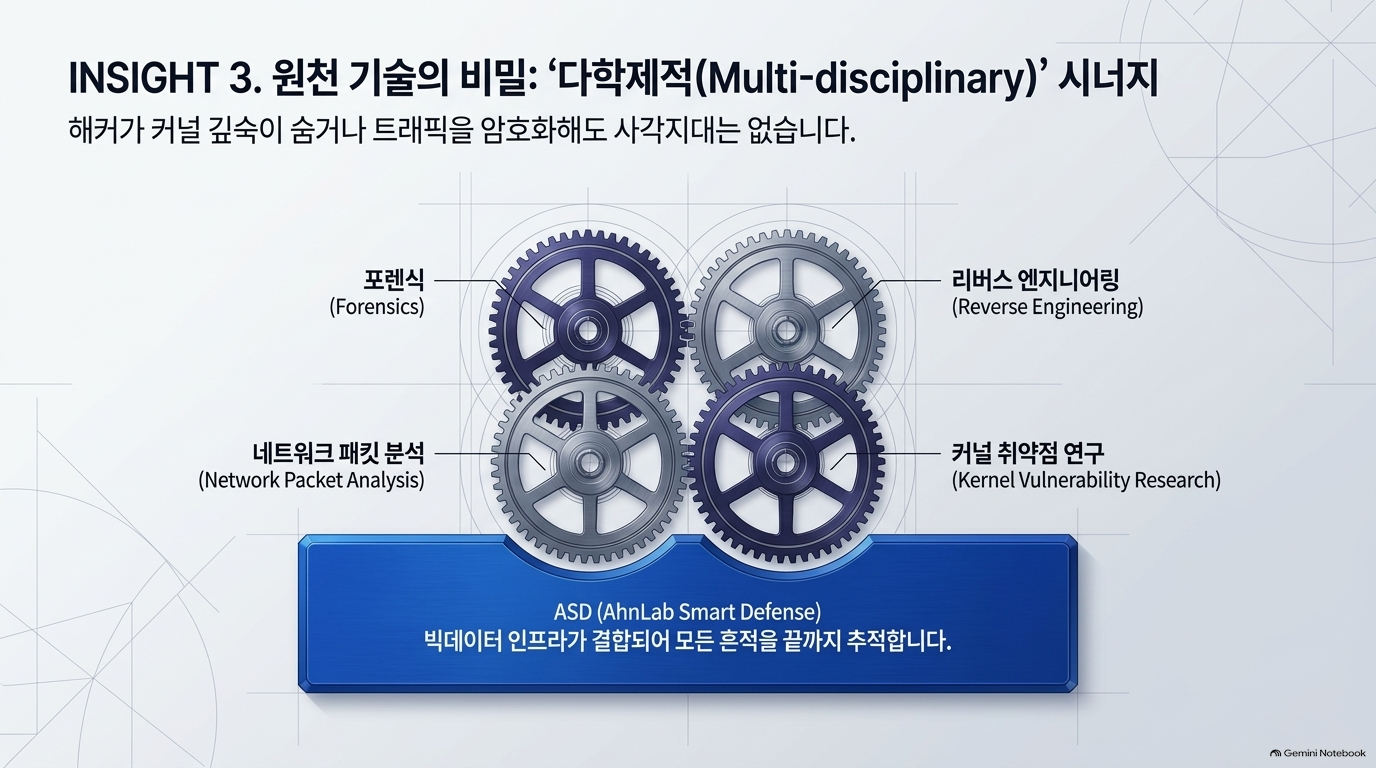
사이버 공격 흔적을 완벽히 역추적하기 위해서는 단일 분야의 지식만으로는 한계가 있다. 해커가 OS 깊숙한 커널 영역이나 암호화된 네트워크 트래픽 뒤로 숨어버리면 단일 포렌식 팀은 분석의 사각지대에 직면하기 때문이다.
안랩 A-FIRST(AhnLab Forensic Intelligence ReSearch) 조직이 보여주는 강력한 분석력의 비밀은 바로 '다학제적 협업 구조'에 있다. A-FIRST는 단일 분야에 치우치지 않고 다음과 같은 각 분야 최정예 전문가들로 구성되어 있다.
- 디지털 포렌식 전문가: 디지털 증거 수집 및 타임라인 복원
- 악성코드 역공학자(Reverse Engineer): 악성 페이로드 내부 구조 해독
- 네트워크 패킷 분석가: C2 암호화 통신 및 트래픽 분석
- 시스템 커널 및 취약점 연구원: OS 내부 메커니즘 및 시스템 취약점 규명
이러한 다학제적 통합 분석 프레임워크는 3.20 및 6.25 사이버 테러 등 국가적 침해사고를 해결하며 검증되었다. 여기에 국내 최대 규모의 클라우드 기반 악성코드 분석 인프라인 ASD(AhnLab Smart Defense), 패킷 센터(Packet Center), Secure DNS 등의 빅데이터 연동이 더해지면서, 공격자가 시스템 어디에 흔적을 숨기더라도 정밀하게 추적하고 복구해 내는 독자적인 원천 기술력이 완성된다.
수학적 이론이 실전 해독 소스코드로 변하는 순간
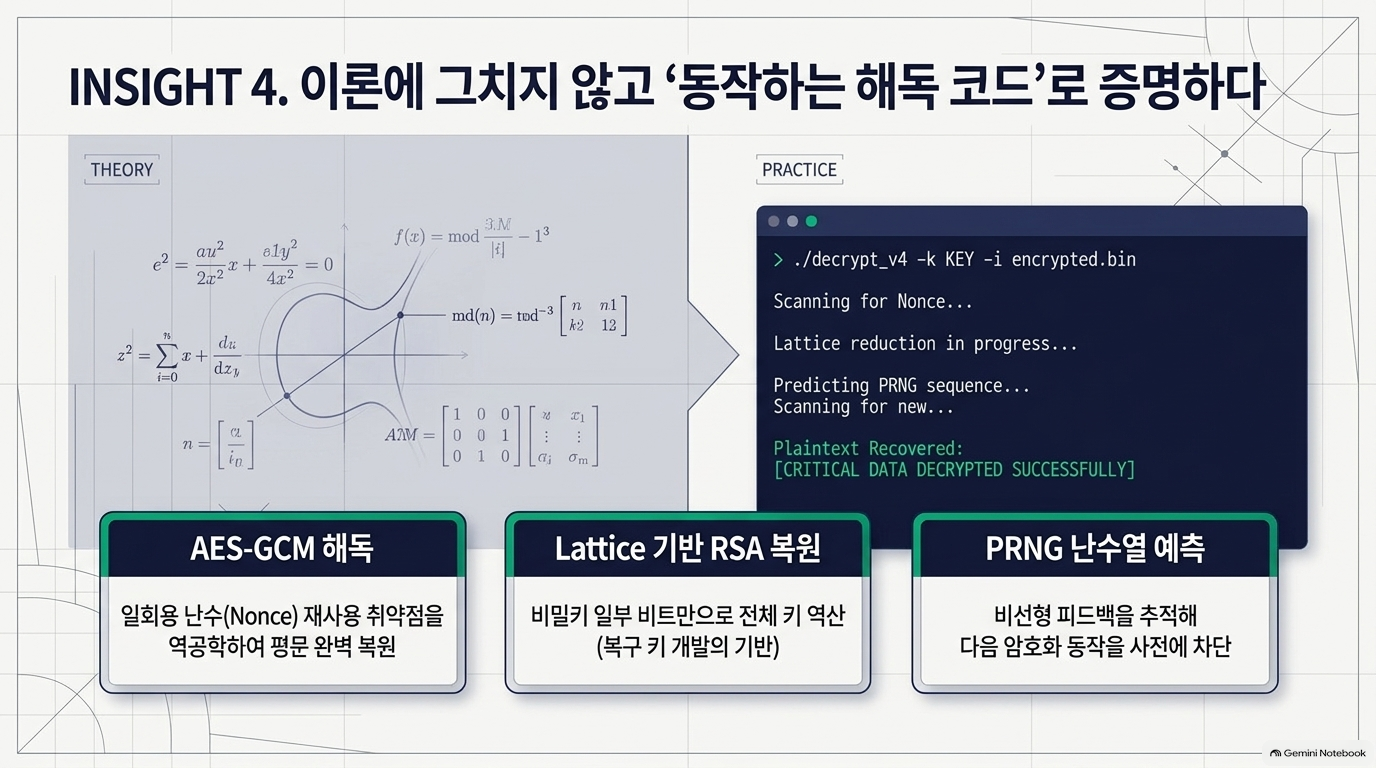
이번 대회에서 이정욱 매니저가 이끈 연합팀 'REPO'(윤도현, 윤주열 팀원)가 장려상(신호기술연구소장상)을 거머쥘 수 있었던 결정적 요인은 이론적 분석에 그치지 않고 사고 현장에서 즉시 작동 가능한 '해독 소스코드'를 도출해 냈기 때문이다.
팀 REPO는 고난도 암호 알고리즘의 내부 연산 구조를 파악하고 다음과 같은 기술적 성과를 완성했다.
- AES-GCM 블록암호 해독: Nonce(일회성 난수)는 암호문의 안전성을 보장하는 일종의 일회용 열쇠이다. 해커가 이를 재사용하는 실수를 범할 때 발생하는 인증키(Hash Key) 유출 메커니즘을 역공학적으로 분석하여 암호문의 평문을 완벽히 복원했다.
- 격자 기반 RSA 키 복원: RSA는 거대한 숫자의 소인수분해 난이도에 기반한 암호이다. 비밀키의 일부 비트 정보만 유출되어도 격자 기반(Lattice-based) 코퍼스미스(Coppersmith) 정리를 응용해 비밀키 전체를 수학적으로 역산해 냈으며, 이는 랜섬웨어 복구 키 생성의 직접적 기반이 된다.
- PRNG 난수열 예측: 완벽히 무작위여야 할 난수 생성기의 비선형 피드백 구조를 역추적하여, 향후 생성될 난수열을 정확히 예측하는 알고리즘을 구현함으로써 공격자의 다음 암호화 행위를 사전에 무력화했다.
이처럼 복잡한 수학적 이론을 실전용 해독 소스코드로 전환하는 능력은 실제 침해사고 현장에서 공격자의 악성 페이로드를 해제하고 피해 시스템을 복구하는 시간을 획기적으로 줄여준다.
실무 노하우와 경진대회의 선순환 — 'AI 시대 위협' 선제 대응의 모범 답안
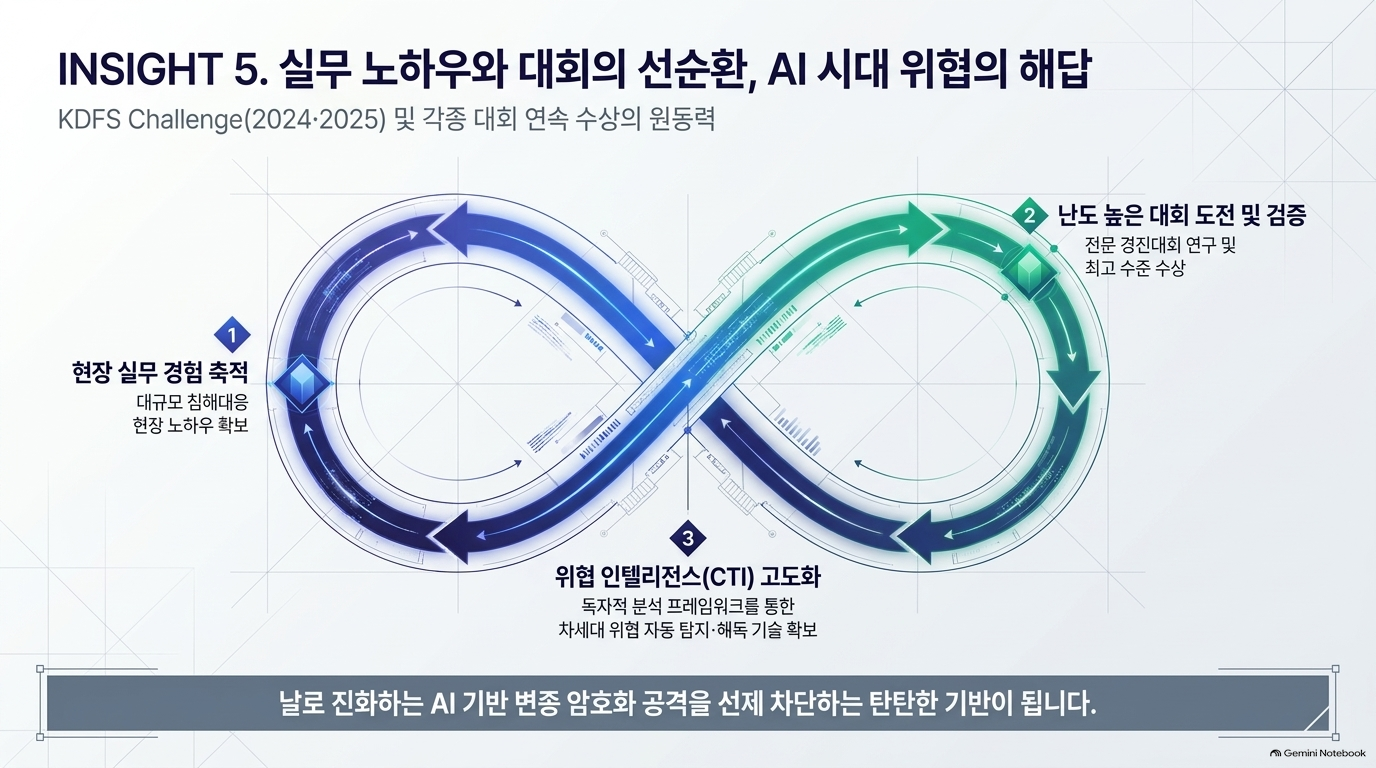
이처럼 고난도 해독 코드를 도출해내는 압도적인 역량은 결코 하루아침에 만들어진 것이 아니다. 안랩 연구진은 다양한 국내 주요 포렌식 및 보안 대회에서 연속 입상하며 최고 수준의 분석력을 꾸준히 증명해 왔다.
- KDFS Challenge 2025: 안랩 ASEC 연합팀('우리꺼당' - 김승학 매니저, 윤도현 매니저, 성균관대 김경희) 일반 트랙 최우수상 수상
- KDFS Challenge 2024: 안랩 A-FIRST 및 A-CERT 연합팀('빵후루' - 은수정, 김왕록, 정현우, 이준규) 우수상 수상
- 제10회 디지털 범인을 찾아라: 안랩 A-FIRST 정현우 연구원 시니어 부문 동상 수상
현장 실무에서 쌓은 분석 노하우를 바탕으로 난도 높은 경진대회에 도전하여 기술 한계를 극복하고, 대회에서 얻은 첨단 연구 성과를 다시 실무 위협 인텔리전스(CTI) 고도화에 재투자하는 '선순환 구조'가 뿌리 깊게 정착되어 있습니다. 이는 향후 AI 기술을 악용해 쏟아질 변종 암호화 공격에 선제 대응하는 보안 기업의 모범 답안을 제시한다.
"안랩 연구원들이 실무 경험을 바탕으로 다양한 기술 경진대회에 도전하며 전문성을 넓혀가고 있다. 앞으로도 축적한 위협 분석 역량을 바탕으로 인공지능(AI) 시대의 새로운 위협에 선제적으로 대응해 나가겠다."
— 한창규 안랩 연구소장
안랩 A-FIRST 연구진이 증명해 낸 정밀 암호분석과 디지털 포렌식 역량은 단순히 경진대회의 트로피를 넘어, 사이버 침해 현장에서 고객의 자산과 데이터를 지켜내는 실질적인 방어력이 된다. 암호의 구조적 결함을 파악하고 해독 소스코드를 도출하는 기술은 고도화되는 사이버 공격을 원천 무력화하는 창과 방패의 역할을 동시에 수행한다.
앞으로 양자컴퓨팅의 상용화로 인한 암호 체계의 대격변, 그리고 생성형 AI를 악용해 실시간으로 변종을 만들어내는 암호화 악성코드의 등장은 방어자와 공격자 간의 '속도전'을 더욱 치열하게 만들 것이다. 결국 방어선이 무너지느냐, 데이터를 사수하느냐의 승패는 해커의 암호를 한발 먼저 해독해 내는 정밀 분석 역량에 달려 있다.
고도화되는 AI 시대, 당신의 소중한 데이터와 시스템을 지켜낼 암호의 열쇠는 과연 누구의 손에 들려 있을까?